Veille Technologique MCP – Stateless Architecture Revision
Veille Technologique MCP – Semaine 31 2026 : Révolution Architecturale Stateless
Cette synthèse couvrait la période du 27 juillet au 2 août 2026 (semaine 31).
Résumé Exécutif
La semaine 31 de 2026 a marqué un tournant historique pour le Model Context Protocol avec la publication de la spécification finale MCP 2026-07-28 le 28 juillet. Cette révision majeure a introduit une architecture stateless révolutionnaire, abandonnant le modèle bidirectionnel à sessions au profit d’un système request/response sans état. L’adoption du protocole dans le secteur financier s’est confirmée avec la publication du rapport “State of MCP in Financial Services 2026” par Stacklok, tandis que l’extension Enterprise-Managed Authorisation a atteint le statut stable avec l’appui d’Anthropic, Microsoft et Okta. La conformité avec l’EU AI Act a été documentée, renforçant la position de MCP comme standard enterprise-ready pour l’intégration d’agents IA dans les systèmes d’information critiques.
Évolution et Contexte
Contexte de la Période
La semaine 31 de 2026, du 27 juillet au 2 août, a constitué un moment charnière dans l’évolution du Model Context Protocol. Cette période a suivi immédiatement le verrouillage du Release Candidate du 21 mai 2026 et a concrétisé trois mois de consolidation technique intensive. Le 28 juillet 2026, la publication de la spécification finale MCP 2026-07-28 a marqué l’aboutissement d’un processus de refonte architecturale majeure, précédé par l’annonce anticipée de GitHub le 23 juillet et la préparation du SDK Python v2 le 27 juillet.
Développements de la Semaine
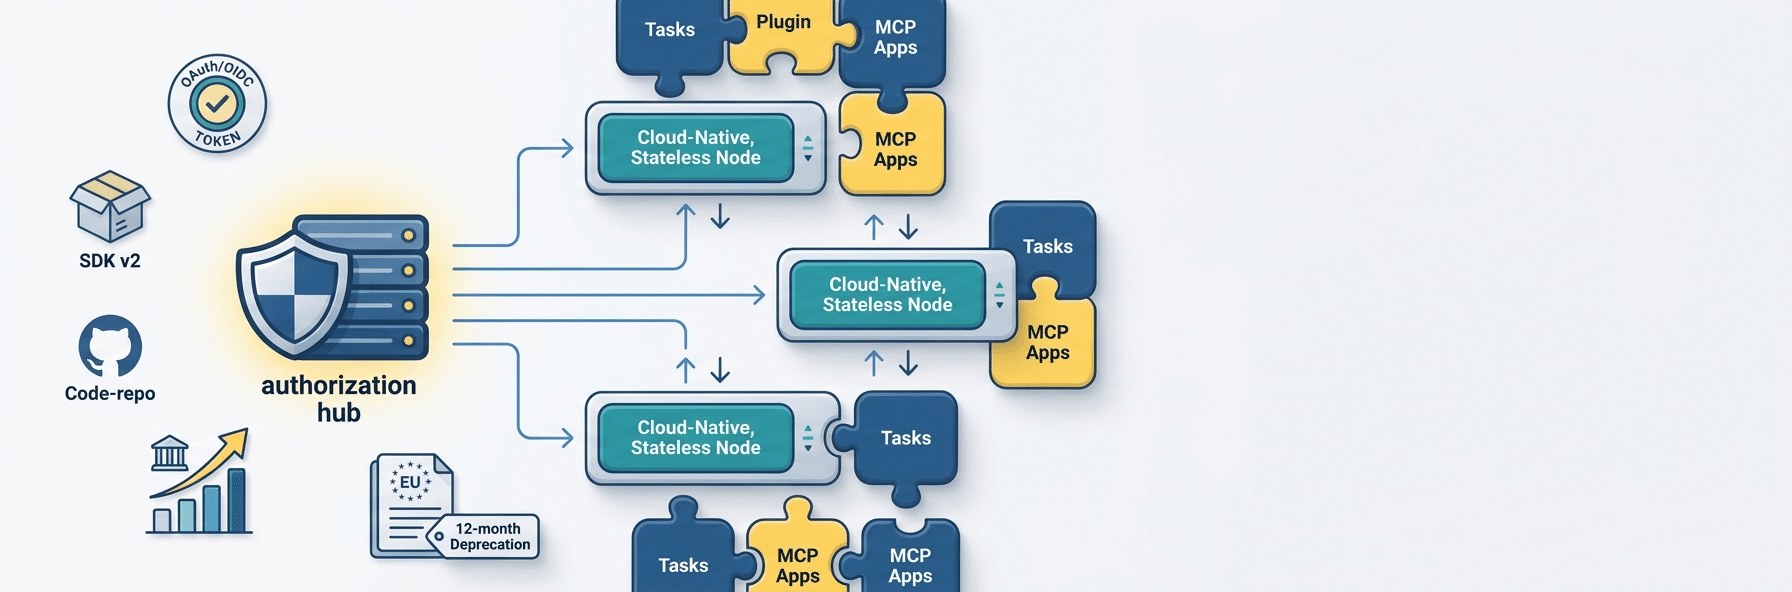
La publication de la spécification MCP 2026-07-28 a représenté la transformation la plus significative du protocole depuis son lancement. L’adoption d’une architecture stateless a supprimé le modèle bidirectionnel à sessions, éliminant le handshake initialize/initialized au profit d’un modèle request/response sans état. Le cadre d’extensions formalisé a introduit Tasks et MCP Apps comme extensions officielles de première classe, tandis que le durcissement OAuth/OIDC a imposé une validation obligatoire de l’issuer. Parallèlement, l’extension Enterprise-Managed Authorisation a atteint le statut stable avec l’adoption par Anthropic, Microsoft et Okta, facilitant le déploiement dans les environnements réglementés. Le rapport “State of MCP in Financial Services 2026” publié par Stacklok a validé l’adoption structurée du protocole dans le secteur financier, confirmant sa pertinence pour les systèmes d’information critiques.
Évolution et Tendances
Cette semaine a concrétisé une trajectoire d’industrialisation amorcée depuis la semaine 22 avec le verrouillage du Release Candidate. Contrairement aux semaines 27-30 qui avaient privilégié la consolidation technique et la correction de quatorze vulnérabilités critiques, la semaine 31 a marqué une transition définitive vers une architecture enterprise-ready. L’alignement documenté avec l’EU AI Act a prolongé les guidelines NSA/DoD publiées en juin, renforçant la conformité réglementaire. L’adoption par le secteur financier, documentée dans le rapport Stacklok, a confirmé la capacité du protocole à répondre aux exigences des systèmes d’information critiques, marquant une évolution depuis les déploiements expérimentaux des mois précédents vers une adoption structurée et réglementée.
Actualités
Spécification MCP 2026-07-28 : Refonte Architecturale Majeure
Le 28 juillet 2026, la publication de la spécification finale MCP 2026-07-28 a représenté la révision la plus ambitieuse du protocole depuis son lancement initial. Cette refonte complète a introduit des changements cassants nécessitant l’adaptation de l’ensemble des serveurs et SDKs existants.
Transformations architecturales :
- Architecture stateless : Le protocole a abandonné son modèle bidirectionnel à sessions au profit d’une architecture request/response sans état. Cette modification a supprimé le handshake
initialize/initializedqui était auparavant requis pour établir les connexions - Cadre d’extensions formalisé : Introduction d’un système d’extensions structuré avec Tasks et MCP Apps comme extensions officielles de première classe
- Sécurité renforcée : Durcissement de l’authentification OAuth/OIDC avec validation obligatoire de l’issuer pour tous les flux d’autorisation
- Politique de dépréciation : Les fonctionnalités dépréciées (Roots, Sampling, Logging) ont été maintenues pendant minimum 12 mois pour faciliter la transition
- Optimisations clients : Les réponses de liste ont été optimisées pour la mise en cache, réduisant la dépendance aux flux bidirectionnels permanents
Chronologie de développement :
- 21 mai 2026 : Verrouillage du release candidate
- 23 juillet 2026 : GitHub a annoncé le support anticipé de la nouvelle spécification dans le GitHub MCP Server
- 27 juillet 2026 : Le SDK Python v2 a été ciblé pour supporter la spécification 2026-07-28
- 28 juillet 2026 : Publication officielle de la spécification finale
Cette architecture stateless a été mieux adaptée aux déploiements enterprise et cloud-native, facilitant la scalabilité horizontale et la gestion des charges distribuées.
Source : modelcontextprotocol.io/specification, GitHub blog (23/07/2026)
Extension Enterprise-Managed Authorisation Déclarée Stable
Durant la semaine du 27 juillet 2026, l’extension d’autorisation gérée centralement pour MCP a atteint le statut stable, marquant une étape décisive pour l’adoption enterprise du protocole. Cette extension a bénéficié de l’adoption par trois acteurs majeurs : Anthropic, Microsoft et Okta.
Caractéristiques principales :
- Contrôle centralisé via systèmes d’identité d’entreprise existants
- Compatibilité native avec la nouvelle architecture stateless
- Support pour conformité EU AI Act, notamment pour les systèmes à haut risque
- Nombre croissant de serveurs MCP intégrant l’extension dans leurs déploiements
Cette extension a facilité le déploiement de MCP dans des environnements hautement réglementés comme la finance et la santé, où la gestion fine des permissions était critique pour la conformité réglementaire.
État de MCP dans les Services Financiers 2026
Fin juillet 2026, Stacklok a publié le premier rapport sectoriel dédié à l’adoption de MCP dans les services financiers, signalant une structuration significative du marché autour du protocole.
Indicateurs clés :
- Adoption structurée dans le secteur financier avec déploiements en production
- Focus sur conformité réglementaire et autorisation centralisée
- Cas d’usage exploitant l’architecture stateless pour la scalabilité et la résilience
Ce rapport a validé MCP comme standard émergent pour l’intégration d’agents IA dans les systèmes d’information critiques, confirmant la pertinence des choix architecturaux effectués dans la spécification 2026-07-28.
Alignement avec l’EU AI Act Documenté
Fin juillet 2026, des publications techniques ont relié les capacités du Model Context Protocol aux exigences de conformité de l’EU AI Act, notamment pour les systèmes à haut risque nécessitant des garanties de traçabilité et de contrôle.
Points de compatibilité :
- L’architecture stateless facilitait l’audit et la traçabilité des interactions
- L’extension d’autorisation centralisée répondait aux exigences de contrôle d’accès
- La gestion des données réglementées via serveurs MCP sécurisés permettait la conformité RGPD
Il est important de noter qu’il ne s’agissait pas d’une certification officielle, mais d’une documentation de compatibilité technique facilitant les déploiements conformes dans l’Union Européenne.
Internet-Drafts IETF sur Extensions Réseau MCP
Durant la période couverte, des Internet-Drafts exploratoires ont été identifiés à l’IETF concernant l’utilisation de MCP avec MOQT (Media Over QUIC Transport) et d’autres extensions réseau.
Ces documents, bien que non endorsés par l’IETF, ont signalé un intérêt pour une standardisation future du protocole. Aucune adoption officielle W3C/IETF/ISO n’avait cependant été annoncée durant cette période, ces travaux restant au stade exploratoire sans calendrier de standardisation formelle.
Développements Techniques
Architecture Stateless : Implications Techniques
La transition vers une architecture stateless a représenté le changement technique le plus significatif de la spécification 2026-07-28. Cette modification structurelle a eu des implications profondes sur l’implémentation des serveurs et clients MCP.
Modifications du modèle de communication :
- Suppression du handshake : Le flux
initialize/initializedqui était requis pour établir une session a été supprimé, simplifiant considérablement le cycle de vie des connexions - Request/Response sans état : Chaque requête est devenue autonome, éliminant la nécessité de maintenir un état de session côté serveur
- Réduction des flux bidirectionnels : La dépendance aux connexions permanentes a été réduite, permettant des déploiements derrière des proxies HTTP classiques
Avantages pour les déploiements enterprise :
- Scalabilité horizontale facilitée par l’absence d’état serveur
- Tolérance aux pannes améliorée avec possibilité de basculement transparent
- Compatibilité avec les architectures cloud-native et les patterns serverless
- Simplification de la mise en cache et de l’optimisation réseau
Cadre d’Extensions Formalisé
La spécification 2026-07-28 a introduit un système d’extensions structuré permettant d’étendre les capacités du protocole de manière standardisée.
Extensions officielles de première classe :
- Tasks : Extension permettant la gestion de tâches asynchrones longue durée
- MCP Apps : Extension facilitant l’encapsulation d’applications complètes au sein du protocole
Ce cadre a permis l’évolution du protocole sans modifications constantes de la spécification core, tout en maintenant l’interopérabilité entre implémentations.
Durcissement OAuth/OIDC
Le renforcement de l’authentification a constitué une priorité majeure de la révision 2026-07-28, avec l’introduction de validations obligatoires pour tous les flux OAuth/OIDC.
Modifications de sécurité :
- Validation obligatoire de l’issuer pour prévenir les attaques par substitution de fournisseur d’identité
- Vérification renforcée des tokens avec contrôles de signature systématiques
- Support natif pour les flux de device authorization grant adaptés aux environnements sans interface utilisateur
Ces modifications ont aligné MCP avec les meilleures pratiques de sécurité OAuth 2.1, préparant le protocole pour les déploiements dans des environnements hautement sécurisés.
Optimisations pour la Mise en Cache
Les réponses de liste ont été optimisées dans la spécification 2026-07-28 pour faciliter la mise en cache côté client, réduisant significativement la charge réseau dans les scénarios d’utilisation intensive.
Techniques d’optimisation :
- Support natif des ETags pour la validation de cache
- Pagination standardisée avec curseurs stables
- Métadonnées de fraîcheur permettant aux clients de déterminer la validité du cache
Politique de Dépréciation Progressive
Pour faciliter la migration depuis les versions antérieures, la spécification a maintenu les fonctionnalités dépréciées (Roots, Sampling, Logging) pendant une période minimum de 12 mois.
Cette politique a permis aux développeurs de planifier la migration sans interruption de service, tout en clarifiant la direction future du protocole.
Conclusion
La semaine 31 de 2026 a marqué une étape historique dans l’évolution du Model Context Protocol avec la publication de la spécification MCP 2026-07-28 le 28 juillet. Cette révision majeure a introduit une architecture stateless révolutionnaire, éliminant le modèle bidirectionnel à sessions au profit d’un système request/response sans état mieux adapté aux déploiements enterprise et cloud-native.
L’atteinte du statut stable par l’extension Enterprise-Managed Authorisation, avec l’appui d’Anthropic, Microsoft et Okta, a confirmé la maturité du protocole pour les environnements réglementés. La publication du rapport “State of MCP in Financial Services 2026” par Stacklok a validé l’adoption structurée du protocole dans le secteur financier, tandis que la documentation d’alignement avec l’EU AI Act a renforcé sa position pour les déploiements conformes en Europe.
Cette semaine a concrétisé trois mois de consolidation intensive depuis le verrouillage du Release Candidate le 21 mai 2026, marquant la transition définitive de MCP depuis un protocole expérimental vers un standard enterprise-ready pour l’intégration d’agents IA dans les systèmes d’information critiques. Les développements futurs devront se concentrer sur l’adoption des nouvelles capacités stateless par l’écosystème et la multiplication des serveurs MCP compatibles avec la spécification 2026-07-28.
Glossaire – Pour Mieux Comprendre
API (Application Programming Interface) : Interface de programmation permettant à différents logiciels de communiquer entre eux, comme une prise électrique standardisée permettant de brancher n’importe quel appareil compatible.
Architecture stateless : Modèle de conception où chaque requête est autonome et ne dépend pas d’informations stockées lors des requêtes précédentes, comme commander au restaurant sans que le serveur ait besoin de se souvenir de vos commandes antérieures.
Authentification OAuth/OIDC : Systèmes standardisés permettant de vérifier l’identité d’un utilisateur ou d’une application, comme un badge d’accès sécurisé pour un bâtiment professionnel.
Cache : Mémoire temporaire stockant des données fréquemment utilisées pour accélérer les accès futurs, comme garder les ingrédients les plus utilisés à portée de main en cuisine.
Dépréciation : Processus progressif de retrait d’une fonctionnalité, avec période de transition permettant aux utilisateurs de migrer vers des alternatives, comme l’arrêt progressif d’un ancien modèle de voiture avec période de support des pièces détachées.
Enterprise-ready : Qualifie un logiciel répondant aux exigences des grandes organisations (sécurité, scalabilité, conformité réglementaire), comme un véhicule commercial certifié pour le transport professionnel.
ETag (Entity Tag) : Identifiant unique associé à une version spécifique d’une ressource, permettant de vérifier si elle a changé, comme un numéro de version sur un document.
EU AI Act : Règlement européen encadrant le développement et l’utilisation de l’intelligence artificielle, avec exigences renforcées pour les systèmes à haut risque.
Extension : Module ajoutant des fonctionnalités à un système de base sans en modifier le cœur, comme des accessoires optionnels sur une voiture.
Handshake : Échange initial entre deux systèmes pour établir une connexion, comme une poignée de main et présentation avant une négociation.
IETF (Internet Engineering Task Force) : Organisation développant les standards techniques d’Internet, comme un organisme de normalisation pour les technologies web.
Internet-Draft : Document de travail préliminaire à l’IETF, sans valeur officielle, comme un brouillon de proposition de loi avant examen parlementaire.
Issuer : Entité émettant des tokens d’authentification, comme une autorité délivrant des cartes d’identité officielles.
MCP (Model Context Protocol) : Protocole standardisé permettant aux applications d’intelligence artificielle de communiquer avec des sources de données et outils externes de manière structurée.
MOQT (Media Over QUIC Transport) : Protocole de transport pour contenus multimédia utilisant QUIC, optimisé pour la faible latence et la résilience aux pertes réseau.
OAuth/OIDC : Standards d’authentification et d’autorisation permettant à une application d’accéder à des ressources au nom d’un utilisateur sans connaître son mot de passe.
Pagination : Division d’une longue liste de résultats en pages successives, comme un annuaire téléphonique divisé en sections alphabétiques.
Protocole : Ensemble de règles standardisées permettant à des systèmes informatiques de communiquer, comme le code de la route pour les véhicules.
Proxy : Serveur intermédiaire relayant les communications entre un client et un serveur final, comme un standard téléphonique routant les appels.
Release Candidate : Version quasi-finale d’un logiciel en phase de test avant publication officielle, comme une répétition générale avant une première théâtrale.
Request/Response : Modèle de communication où un client envoie une demande et attend une réponse, comme commander un article et recevoir la livraison.
RGPD (Règlement Général sur la Protection des Données) : Règlement européen encadrant la collecte et le traitement des données personnelles.
Scalabilité : Capacité d’un système à gérer une charge croissante sans dégradation de performance, comme une salle modulable pouvant accueillir de 10 à 1000 personnes.
SDK (Software Development Kit) : Ensemble d’outils facilitant le développement d’applications pour une plateforme spécifique, comme une boîte à outils professionnelle complète pour un métier.
Serverless : Modèle d’architecture où l’infrastructure serveur est gérée automatiquement, permettant aux développeurs de se concentrer uniquement sur le code applicatif.
Session : Période de communication continue entre un client et un serveur, avec maintien d’un contexte partagé, comme une conversation téléphonique ininterrompue.
Spécification : Document technique définissant précisément le fonctionnement d’un protocole ou standard, comme un plan architectural détaillé pour un bâtiment.
Token : Jeton numérique prouvant l’identité ou les autorisations d’un utilisateur, comme un ticket de caisse prouvant un achat.
Traçabilité : Capacité à suivre l’historique des opérations effectuées, comme un registre comptable conservant toutes les transactions.