Veille Technologique MCP – Stateless Protocol Redesign
Veille Technologique MCP – Semaine 30 2026 : Préparation Finale et Crise Sécuritaire
Cette synthèse couvre la période du 20 juillet au 26 juillet 2026 (semaine 30).
Résumé Exécutif
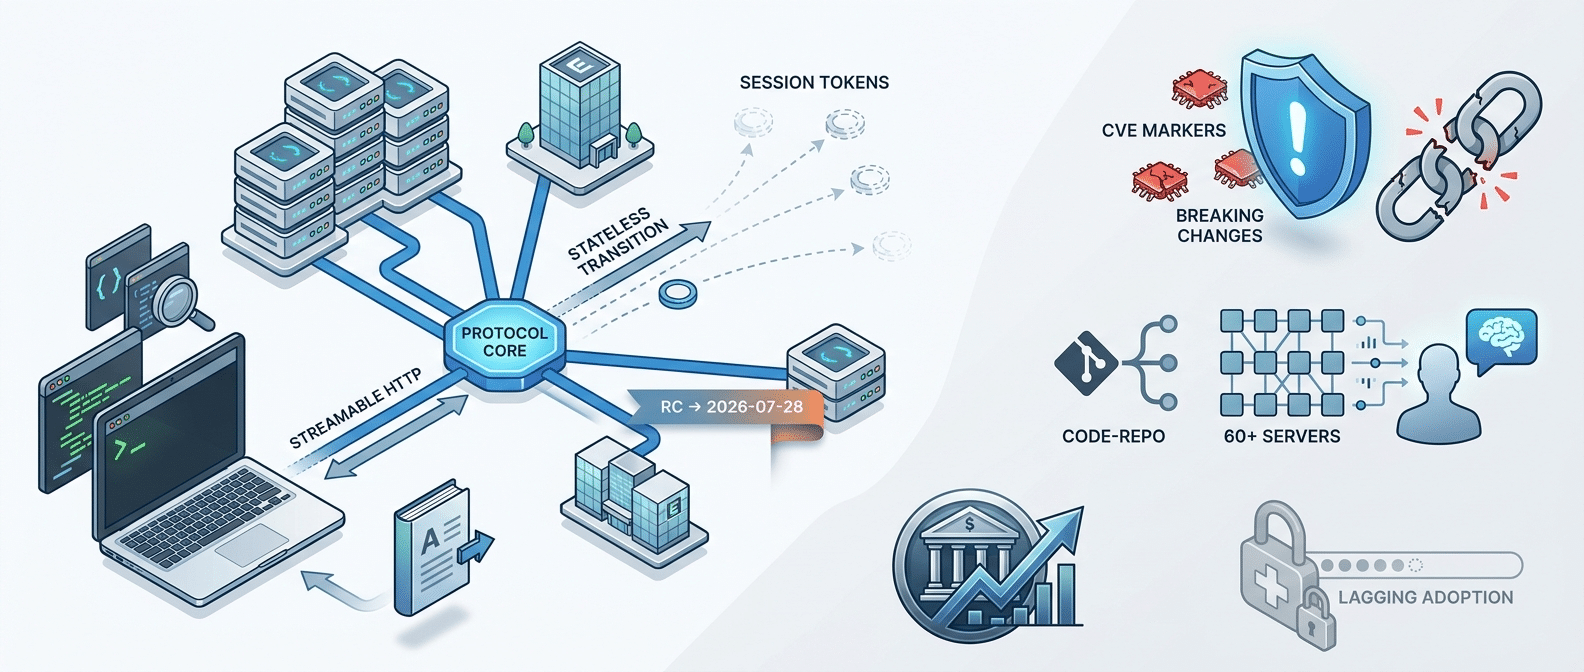
La semaine 30 de 2026 a constitué l’avant-dernière étape avant le déploiement de la spécification MCP 2026-07-28, prévue pour le 28 juillet. Cette période a été marquée par deux dynamiques contradictoires : d’une part, une préparation active de l’écosystème avec l’annonce par GitHub d’un support anticipé de la nouvelle spécification le 23 juillet et la consolidation par Microsoft d’un catalogue de plus de 60 serveurs MCP prêts à l’emploi ; d’autre part, une vague critique de vulnérabilités avec quatorze CVE signalées, dont trois affectant directement le SDK Python officiel. Ces failles ont révélé des risques de DNS rebinding, d’accès non authentifié et de fuite inter-clients, nécessitant des corrections urgentes. La communauté développeur a poursuivi sa production intensive de tutoriels, concentrés sur les transports Streamable HTTP et les déploiements en production.
Évolution et Contexte
Contexte de la Période
La semaine 30 de 2026, du 20 au 26 juillet, s’est inscrite dans la phase finale de préparation avant la publication officielle de la spécification MCP 2026-07-28, prévue pour le 28 juillet. Cette période a suivi immédiatement le verrouillage du Release Candidate intervenu le 21 mai 2026, qui avait ouvert une fenêtre de validation de dix semaines destinée aux mainteneurs de SDK et aux implémenteurs de clients. Cette semaine a constitué l’avant-dernière étape avant le déploiement de la plus importante refonte architecturale du protocole depuis son lancement.
Développements de la Semaine
La semaine a été dominée par deux dynamiques majeures. D’une part, l’écosystème a démontré sa préparation active aux changements cassants, illustrée par l’annonce de GitHub le 23 juillet d’un support anticipé de la nouvelle spécification dans GitHub MCP Server. Microsoft a consolidé son engagement avec l’annonce d’un catalogue de plus de 60 serveurs MCP prêts à l’emploi, intégrant Dataverse, Copilot Studio et Azure AI Foundry. D’autre part, une vague critique de vulnérabilités a frappé l’écosystème avec quatorze CVE signalées, dont trois affectant directement le SDK Python officiel (CVE-2026-59950, CVE-2026-52869, CVE-2026-52870). Ces failles ont révélé des risques de DNS rebinding, d’accès non authentifié et de fuite inter-clients, exposant une surface d’attaque importante nécessitant des corrections urgentes. Parallèlement, la communauté développeur a produit une série intensive de tutoriels sur DEV.to, concentrés sur les transports Streamable HTTP et les déploiements production.
Évolution et Tendances
Comparée aux semaines précédentes, cette période a marqué une accélération paradoxale. Alors que les semaines 28 et 29 avaient connu un ralentissement délibéré des annonces pour privilégier la stabilisation technique, la semaine 30 a vu converger simultanément la préparation écosystémique (GitHub, Microsoft) et une crise sécuritaire d’ampleur. Cette convergence a illustré la tension inhérente aux phases de transition majeures : l’adoption anticipée par les acteurs majeurs a coexisté avec la découverte de vulnérabilités structurelles dans les implémentations existantes. Le flux de CVE, devenu hebdomadaire en 2026, a confirmé la nécessité d’une attention soutenue aux aspects sécuritaires dans le contexte de l’expansion rapide du protocole.
Actualités
MCP 2026-07-28 : La Plus Grande Refonte du Protocole
L’annonce officielle de la spécification MCP 2026-07-28 a représenté la plus grande révision du protocole depuis son lancement. Le Release Candidate a été verrouillé le 21 mai 2026, ouvrant une fenêtre de validation de dix semaines avant la publication finale prévue pour le 28 juillet 2026. Cette approche a permis aux mainteneurs de SDK et aux implémenteurs de clients de valider les changements cassants introduits par cette refonte majeure.
Le changement architectural principal a concerné le passage à un protocole stateless au niveau protocole, conçu pour améliorer les déploiements cloud-native et à l’échelle entreprise. Cette évolution a renforcé l’orientation enterprise-ready du protocole, avec une meilleure scalabilité pour les serveurs distants et une gestion de session plus flexible. Les sources ont confirmé l’impact technique significatif de ces changements cassants, nécessitant des adaptations substantielles dans l’écosystème existant.
GitHub et Microsoft : Préparation Active de l’Écosystème
Le 23 juillet 2026, GitHub a annoncé que GitHub MCP Server supportait déjà la prochaine spécification MCP avant sa sortie officielle du 28 juillet. Cette annonce a démontré la préparation active de l’écosystème aux changements cassants de la spécification 2026-07-28, témoignant d’une coordination étroite entre les acteurs majeurs et les mainteneurs du protocole.
Microsoft a consolidé son engagement dans l’écosystème MCP avec l’annonce, le 6 juillet 2026, d’un catalogue de plus de 60 serveurs MCP prêts à l’emploi. Cette expansion a couvert Dataverse, Copilot Studio, Azure AI Foundry, GitHub Copilot et d’autres expériences compatibles MCP. Cette annonce a marqué un élargissement significatif des serveurs disponibles et une consolidation de l’écosystème Microsoft autour du protocole.
Vague Critique de Vulnérabilités : Quatorze CVE Signalées
La période du 20 au 26 juillet 2026 a été marquée par la découverte de plus d’une douzaine de CVE affectant l’écosystème MCP, dont trois dans le SDK Python officiel :
- CVE-2026-59950 : Absence de validation Host/Origin permettant le pilotage d’un serveur MCP local via DNS rebinding ou CSRF depuis une simple page web
- CVE-2026-52869 : Requêtes de session non vérifiées ouvrant un accès non authentifié aux ressources protégées
- CVE-2026-52870 : Gestionnaires de tâches expérimentaux permettant à un client d’accéder aux tâches d’un autre client, créant une fuite inter-clients
Plusieurs CVE ont également affecté des implémentations tierces :
- meta-ads-mcp : Contournement d’authentification par réutilisation de jeton et SSRF via l’outil d’upload d’image
- LangBot : Exécution de code à distance authentifiée via configuration MCP
- ToolHive : SSRF dans la découverte distante d’authentification MCP
- mcp-atlassian : Lecture arbitraire de fichiers via absence de contrôle de chemin
Cette vague de vulnérabilités a exposé une surface d’attaque importante avec des risques de RCE à grande échelle, nécessitant des mises à jour urgentes. Les rapports de sécurité ont confirmé que le flux de CVE MCP était devenu hebdomadaire en 2026, avec un total de 14 CVE attribuées aux implémentations MCP à cette date.
Adoption Sectorielle : Finance en Tête, Healthcare en Retrait
Durant la période de juillet 2026, les services financiers et fintech ont mené l’adoption MCP, portés par les workflows multi-agents auditables répondant aux exigences de conformité du secteur. En revanche, le secteur healthcare est resté en retrait en raison des contraintes de conformité HIPAA sur l’accès automatisé par agents.
L’extension Enterprise-Managed Authorisation a été adoptée par Anthropic, Microsoft, Okta et d’autres partenaires durant la période du 23 au 28 juillet 2026, signalant la maturation des contrôles enterprise et répondant aux besoins des organisations nécessitant une gouvernance stricte des accès.
Tutoriels et Ressources Développeurs
Série de Guides Production sur DEV.to
La communauté développeur a produit une série intensive de tutoriels sur DEV.to durant la période du 20 au 26 juillet 2026, concentrés sur les transports Streamable HTTP et les déploiements en production :
- Building Custom MCP Servers: Production-Grade Guide : Ce guide a couvert la validation JSON Schema, le transport Streamable HTTP, l’authentification et les tests avec MCP Inspector, fournissant une approche complète pour les déploiements production
- Building Streamable HTTP MCP Servers from Scratch using FastMCP : Ce tutoriel a détaillé les transports stdio et Streamable HTTP, ainsi que la connexion avec Claude Desktop et Cursor
- Custom MCP Server in Continue : Ce guide a présenté l’intégration TypeScript avec Zod et la configuration locale pour l’éditeur Continue
- Build your first MCP server in TypeScript: 2026 setup (30 minutes) : Ce tutoriel de démarrage rapide a utilisé le SDK MCP officiel pour créer un serveur fonctionnel en moins d’une demi-heure
Cette forte activité communautaire autour des transports Streamable HTTP, nouveau standard 2026, et des patterns de production a témoigné de l’engagement des développeurs à maîtriser les nouvelles capacités du protocole avant le déploiement de la spécification 2026-07-28.
Discussions Communautaires
La communauté Reddit a maintenu des discussions actives dans r/modelcontextprotocol sur l’impact de MCP et les changements cassants de la spécification 2026-07-28. Un post notable dans r/programming, intitulé “Model Context Protocol – Exhaustively Explained”, a généré des échanges approfondis sur les implications architecturales du protocole.
Développements Techniques
Architecture Stateless : Implications Techniques
Le passage à une architecture stateless au niveau protocole a représenté le changement technique le plus significatif de la spécification MCP 2026-07-28. Cette évolution a permis une meilleure scalabilité pour les serveurs distants en éliminant la nécessité de maintenir un état de session côté serveur. Les implémenteurs ont pu concevoir des architectures distribuées plus résilientes, avec une gestion de session plus flexible adaptée aux environnements cloud-native.
Cette refonte a nécessité des adaptations substantielles dans les SDK existants, justifiant la fenêtre de validation de dix semaines entre le Release Candidate et la publication finale. Les mainteneurs de SDK ont dû repenser la gestion des connexions persistantes et l’orchestration des requêtes dans un contexte stateless.
Transports Streamable HTTP : Nouveau Standard
Les tutoriels communautaires ont mis en évidence l’adoption croissante des transports Streamable HTTP comme nouveau standard en 2026. Cette approche a permis des communications bidirectionnelles efficaces sur HTTP standard, facilitant le déploiement derrière des proxies et des load balancers sans nécessiter de protocoles WebSocket ou de connexions persistantes spécialisées.
Les guides de production ont détaillé les patterns d’implémentation avec FastMCP et le SDK officiel, montrant comment les transports Streamable HTTP ont simplifié l’intégration avec les infrastructures cloud existantes tout en maintenant les garanties de performance nécessaires pour les workflows multi-agents.
Vulnérabilités Structurelles et Surface d’Attaque
Les quatorze CVE découvertes durant cette semaine ont révélé des vulnérabilités structurelles dans plusieurs couches de l’écosystème MCP. La CVE-2026-59950, affectant le SDK Python officiel, a exposé un risque de DNS rebinding permettant à une page web malveillante de piloter un serveur MCP local. Cette faille a résulté de l’absence de validation des en-têtes Host et Origin dans les requêtes HTTP.
La CVE-2026-52870 a révélé un problème de conception dans les gestionnaires de tâches expérimentaux, permettant une fuite inter-clients. Ce type de vulnérabilité a souligné les défis de sécurité inhérents aux architectures multi-tenant dans le contexte MCP, nécessitant une isolation stricte entre les sessions clients.
Les vulnérabilités SSRF découvertes dans meta-ads-mcp et ToolHive ont illustré les risques associés aux intégrations de services tiers sans validation appropriée des URLs et des ressources distantes. Ces failles ont confirmé la nécessité d’audits de sécurité systématiques pour toutes les implémentations MCP, particulièrement celles manipulant des ressources externes ou des configurations utilisateur.
Conclusion
La semaine 30 de 2026 a illustré la complexité des transitions majeures dans les écosystèmes technologiques ouverts. Alors que la spécification MCP 2026-07-28 s’apprêtait à introduire la plus grande refonte architecturale du protocole, l’écosystème a simultanément démontré sa capacité d’adaptation et révélé des fragilités sécuritaires significatives.
L’annonce par GitHub d’un support anticipé de la nouvelle spécification et la consolidation par Microsoft d’un catalogue de plus de 60 serveurs ont témoigné de l’engagement des acteurs majeurs dans la transition vers l’architecture stateless. Cette préparation active a confirmé la maturité croissante de l’écosystème et sa capacité à coordonner des changements cassants à grande échelle.
Cependant, la découverte de quatorze CVE, dont trois affectant le SDK Python officiel, a exposé des vulnérabilités structurelles nécessitant une attention urgente. Les risques de DNS rebinding, d’accès non authentifié et de fuite inter-clients ont révélé une surface d’attaque importante, confirmant que le flux de CVE était devenu hebdomadaire en 2026. Cette situation a souligné la nécessité d’intégrer les considérations de sécurité dès la conception des implémentations MCP, particulièrement dans les environnements multi-tenant et les déploiements exposés sur Internet.
La forte activité communautaire, illustrée par la série de tutoriels sur les transports Streamable HTTP et les déploiements production, a démontré l’engagement des développeurs à maîtriser les nouvelles capacités du protocole. Cette dynamique a constitué un signal positif pour l’adoption de la spécification 2026-07-28 au-delà de la publication officielle du 28 juillet.
Les perspectives pour les semaines suivantes incluent la publication officielle de la spécification 2026-07-28, la correction des vulnérabilités critiques découvertes dans le SDK Python officiel et les implémentations tierces, et la poursuite de l’adoption par les acteurs enterprise avec l’extension Enterprise-Managed Authorisation. L’écosystème MCP est entré dans une phase de maturation où la sécurité, la scalabilité et la gouvernance sont devenues aussi critiques que l’innovation fonctionnelle.
Glossaire – Pour Mieux Comprendre
- API (Application Programming Interface) : Interface de programmation permettant à différents logiciels de communiquer entre eux, comme une prise électrique standardisée pour les applications
- Authentification : Processus de vérification de l’identité d’un utilisateur ou d’un système, comparable à la vérification d’une carte d’identité
- Breaking changes (changements cassants) : Modifications dans un logiciel qui rendent incompatibles les versions précédentes, nécessitant des adaptations dans les applications qui l’utilisent
- Cloud-native : Applications conçues spécifiquement pour fonctionner dans des environnements cloud, tirant parti de leur flexibilité et de leur capacité à s’adapter automatiquement
- CSRF (Cross-Site Request Forgery) : Attaque où un site malveillant force le navigateur d’un utilisateur à effectuer des actions non autorisées sur un autre site où l’utilisateur est connecté
- CVE (Common Vulnerabilities and Exposures) : Système de référencement standardisé des vulnérabilités de sécurité, comme un numéro d’identification unique pour chaque faille découverte
- DNS rebinding : Technique d’attaque exploitant le système de noms de domaine pour contourner les protections du navigateur et accéder à des ressources locales
- Enterprise-ready : Qualifie un logiciel suffisamment mature et sécurisé pour être utilisé par de grandes organisations avec des exigences strictes
- FastMCP : Bibliothèque de développement facilitant la création rapide de serveurs MCP, similaire à un kit de construction préassemblé
- Fuite inter-clients : Vulnérabilité permettant à un utilisateur d’accéder aux données ou aux actions d’un autre utilisateur dans un système partagé
- Gestionnaire de tâches : Composant logiciel coordonnant l’exécution de différentes opérations, comme un chef d’orchestre pour les processus informatiques
- HIPAA (Health Insurance Portability and Accountability Act) : Loi américaine imposant des règles strictes de protection des données médicales, comparable au RGPD européen pour le secteur santé
- HTTP (HyperText Transfer Protocol) : Protocole de communication standard du web, permettant aux navigateurs et aux serveurs d’échanger des informations
- Implémentation : Réalisation concrète d’un protocole ou d’une spécification dans un logiciel fonctionnel
- JSON Schema : Format standardisé pour décrire la structure attendue de données JSON, comme un plan de construction pour les données échangées
- Load balancer : Système distribuant automatiquement le trafic entre plusieurs serveurs pour optimiser la performance et la disponibilité
- Mainteneur : Développeur responsable de l’évolution et de la maintenance d’un projet logiciel sur le long terme
- MCP (Model Context Protocol) : Protocole de communication permettant aux applications d’interagir avec des modèles d’intelligence artificielle de manière standardisée
- MCP Inspector : Outil de diagnostic permettant de visualiser et de tester les communications entre clients et serveurs MCP
- Multi-agent : Architecture où plusieurs agents autonomes collaborent pour accomplir des tâches complexes, comme une équipe de spécialistes travaillant ensemble
- Multi-tenant : Architecture permettant à plusieurs clients (tenants) de partager une même instance logicielle tout en gardant leurs données isolées
- Proxy : Serveur intermédiaire relayant les communications entre clients et serveurs, comme un standard téléphonique pour les requêtes informatiques
- RCE (Remote Code Execution) : Vulnérabilité critique permettant à un attaquant d’exécuter du code malveillant à distance sur un système, comparable à une porte dérobée donnant le contrôle complet
- Release Candidate (RC) : Version quasi-finale d’un logiciel, testée en conditions réelles avant la publication officielle
- Scalabilité : Capacité d’un système à gérer une charge croissante en ajoutant des ressources, comme un restaurant pouvant ajouter des tables selon l’affluence
- SDK (Software Development Kit) : Ensemble d’outils et de bibliothèques facilitant le développement d’applications pour une plateforme spécifique, comme une boîte à outils complète pour développeurs
- Session : Période pendant laquelle un utilisateur ou un système maintient une connexion active avec un service, comme une conversation téléphonique continue
- SSRF (Server-Side Request Forgery) : Vulnérabilité permettant à un attaquant de forcer un serveur à effectuer des requêtes vers des destinations non autorisées
- Stateless (sans état) : Architecture où chaque requête est indépendante et ne dépend pas de requêtes précédentes, comme un guichet automatique traitant chaque transaction isolément
- Stdio (Standard Input/Output) : Méthode de communication basique entre programmes via les flux d’entrée et de sortie standard, comme des tuyaux reliant des programmes
- Streamable HTTP : Méthode de communication HTTP permettant l’envoi de données en continu plutôt que par blocs complets, comme un robinet laissant couler l’eau progressivement
- Surface d’attaque : Ensemble des points d’entrée potentiels qu’un attaquant pourrait exploiter dans un système, comme toutes les portes et fenêtres d’un bâtiment
- Transport : Mécanisme de communication sous-jacent permettant l’échange de données entre composants, comme le système de livraison postal pour les messages
- TypeScript : Langage de programmation basé sur JavaScript avec un typage strict, facilitant le développement d’applications robustes
- Validation : Processus de vérification qu’une donnée respecte un format ou des règles attendues, comme un contrôle de qualité en usine
- WebSocket : Protocole de communication bidirectionnelle persistante sur le web, comme une ligne téléphonique gardée ouverte pour une conversation continue
- Workflow : Séquence d’étapes automatisées accomplissant un processus métier, comme une chaîne de montage pour les tâches informatiques
- Zod : Bibliothèque TypeScript de validation de schémas de données, garantissant que les informations reçues correspondent aux attentes
Sources Principales
- Blog officiel Model Context Protocol
- SecurityWeek – Rapports de vulnérabilités MCP
- The Register – Analyse spécification MCP 2026-07-28
- TechCrunch – Annonces écosystème MCP
- GitHub Blog – Support anticipé MCP
- Microsoft Dynamics 365 Blog – Catalogue serveurs MCP
- DEV.to – Tutoriels communauté MCP
- Reddit r/modelcontextprotocol