Veille Technologique MCP – Enterprise Authorization Maturation
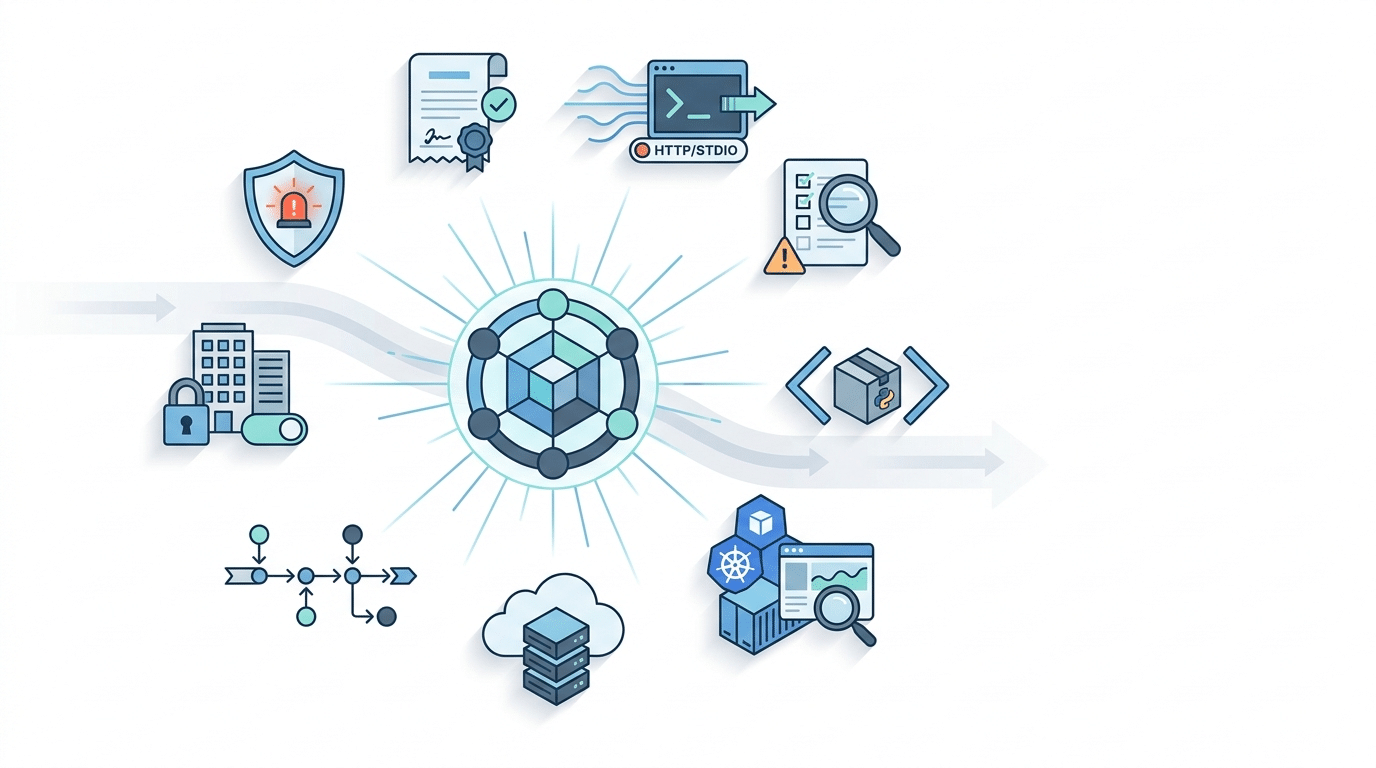
Veille Technologique MCP – Semaine 35 2026 : Maturation Stratégique et Sécurisation
Cette synthèse couvre la période du 24 au 30 août 2026 (semaine 35).
Résumé Exécutif
La semaine 35 de 2026 a marqué une phase de consolidation stratégique pour l’écosystème Model Context Protocol. Trois axes majeurs ont structuré cette période : une vulnérabilité critique révélée le 28 août dans SiYuan MCP (CVE-2026-82233), l’annonce par Anthropic de la disponibilité générale de l’autorisation “Enterprise-managed” le 24 août, et le déploiement de serveurs MCP managés par Google Cloud. La semaine a également vu la formalisation de la gouvernance enterprise avec la création d’un Enterprise Interest Group le 29 août, ainsi qu’une première adoption documentée dans le secteur ESG via la fusion CCX-MioTech. Ces développements ont confirmé l’orientation du protocole vers l’industrialisation et la sécurisation des environnements de production.
Évolution et Contexte
Contexte de la Période
La semaine 35 de 2026, du 24 au 30 août, s’est inscrite dans une phase de maturation stratégique de l’écosystème Model Context Protocol. Cette période a fait suite à la consolidation technique de la semaine 34 (17-23 août), qui avait vu la promotion du SDK Rust au statut Tier 1 et la publication d’une roadmap actualisée axée sur la gestion multi-agents et le transport HTTP natif.
Développements Comparatifs
La semaine a été marquée par trois dynamiques majeures. Premièrement, la vulnérabilité critique CVE-2026-82233 publiée le 28 août a révélé des lacunes persistantes dans la validation des limites de workspace, malgré les efforts de durcissement observés après la crise sécuritaire de la semaine 33 (10-16 août) qui avait connu six CVEs critiques. Deuxièmement, l’annonce par Anthropic le 24 août de la disponibilité générale de l’autorisation “Enterprise-managed” a consolidé le positionnement du protocole dans les environnements de production réglementés, accompagnée de la création formalisée d’un Enterprise Interest Group le 29 août structurant la gouvernance des contributions enterprise. Troisièmement, Google Cloud a déployé des serveurs MCP entièrement managés, étendant son infrastructure lancée en preview en décembre 2025 avec BigQuery vers un écosystème complet de services cloud.
Tendances Observées
L’analyse comparative avec les semaines précédentes a révélé une accélération de l’industrialisation enterprise. La fusion CCX-MioTech avec service MCP ESG a marqué la première adoption documentée dans le secteur ESG, diversifiant les cas d’usage au-delà des secteurs financiers et techniques observés précédemment. La roadmap publiée le 22 août a confirmé l’orientation stratégique vers la messagerie, le transport unifié, et la gestion de l’identité, reflétant une maturité croissante de l’écosystème. Cette période a également vu une persistance des débats communautaires critiques, comme en témoignait le thread Reddit “A eulogy for MCP”, révélant des inquiétudes face à la complexification du protocole.
Actualités
🔒 Sécurité : Vulnérabilité Critique dans SiYuan MCP
Le 28 août 2026, VulnCheck a publié la CVE-2026-82233, une vulnérabilité critique affectant la méthode MCP asset.upload de SiYuan dans les versions antérieures à 3.8.1. Cette faille permettait à un client MCP de lire des fichiers arbitraires en dehors de l’espace de travail configuré, en raison de l’absence de validation des limites du workspace sur les chemins absolus fournis.
Impact identifié :
- Lecture non autorisée de fichiers système sensibles
- Exposition potentielle de données confidentielles
- Contournement des restrictions de sécurité du workspace
Le correctif a été publié dans SiYuan v3.8.1 et les déploiements ont été invités à effectuer la mise à jour immédiatement. Cette vulnérabilité a illustré la persistance des enjeux de sécurité dans l’écosystème MCP malgré les efforts de durcissement observés après les incidents de la semaine 33.
Source : VulnCheck (28/08/2026)
🏢 Autorisation Enterprise-managed Généralement Disponible
Le 24 août 2026, Anthropic a annoncé la disponibilité générale (GA) de l’autorisation “Enterprise-managed” pour les connecteurs MCP. Cette fonctionnalité permettait aux entreprises de contrôler et gérer centralement les autorisations d’accès aux serveurs MCP, avec des intégrations disponibles tant côté clients que serveurs.
Capacités offertes :
- Gestion centralisée des autorisations d’accès
- Contrôle granulaire des permissions par serveur MCP
- Intégration avec les systèmes d’identité enterprise existants
- Traçabilité complète des accès et actions
Cette annonce a marqué un jalon majeur dans la maturation du protocole pour les environnements de production en entreprise, répondant aux exigences de conformité et de gouvernance des grandes organisations.
Source : Anthropic (24/08/2026)
🌱 Fusion CCX-MioTech avec Service MCP ESG
Le 24 août 2026, CCX Group et MioTech ont annoncé une fusion stratégique incluant le lancement d’un nouveau service MCP et d’un agent IA de rédaction de rapports ESG (Environmental, Social, Governance). Le service exposait les données et capacités métier via des interfaces MCP standardisées.
Caractéristiques du déploiement :
- Premier exemple documenté d’adoption MCP dans le secteur ESG
- Intégration de données environnementales, sociales et de gouvernance
- Agent IA automatisant la génération de rapports de durabilité
- Architecture basée sur les primitives MCP pour l’accès aux données
Cette fusion a illustré la diversification des cas d’usage MCP au-delà des secteurs financiers et techniques traditionnellement observés, ouvrant la voie à des applications dans la finance durable et la conformité réglementaire.
Source : CCX-MioTech (24/08/2026)
📋 Publication de la Roadmap MCP Officielle
Le 22 août 2026, les mainteneurs du protocole ont publié une roadmap à 6-12 mois centrée sur cinq priorités stratégiques définissant l’évolution future du protocole :
- Messagerie : développement de primitives pour agents conversationnels
- Transport : unification HTTP et amélioration des performances
- Identité : gestion avancée de l’authentification et des autorisations
- Primitives : nouveaux types de ressources et capacités étendues
- SDK : amélioration de la maturité et de la couverture multi-langages
Cette roadmap a confirmé une stratégie d’évolution progressive privilégiant la maturation de l’écosystème plutôt que des changements disruptifs, répondant aux besoins de stabilité exprimés par les adopteurs enterprise.
Source : GitHub MCP (22/08/2026)
🏛️ Création du Groupe d’Intérêt Enterprise
Le 29 août 2026, un commit documentait la charte du nouveau “Enterprise Interest Group” dans le dépôt officiel MCP, formalisant la gouvernance de la contribution enterprise au protocole. Ce groupe structurait les processus de contribution des entreprises utilisatrices et éditrices du protocole.
Objectifs du groupe :
- Représentation des besoins enterprise dans l’évolution du protocole
- Coordination des contributions des organisations membres
- Définition de standards de sécurité et de conformité
- Partage de bonnes pratiques de déploiement en production
Cette formalisation a marqué une étape importante dans la gouvernance collaborative du protocole, assurant que les exigences des environnements de production réglementés étaient prises en compte dans les décisions d’évolution.
☁️ Google Cloud Lance des Serveurs MCP Managés
Fin août 2026, Google Cloud a annoncé des serveurs MCP entièrement managés et distants pour les services Google et Google Cloud, avec un déploiement progressif par phases. Cette infrastructure prête pour l’entreprise offrait des endpoints distants gérés par Google, éliminant la nécessité d’auto-hébergement.
Architecture proposée :
- Serveurs managés vs auto-hébergés pour réduire la charge opérationnelle
- Déploiement progressif couvrant l’écosystème Google Cloud
- Intégration native avec les services Google (BigQuery, Cloud Storage, etc.)
- Endpoints distants sécurisés avec authentification intégrée
Ce lancement s’inscrivait dans la continuité de la preview BigQuery MCP de décembre 2025, étendant l’infrastructure MCP à l’ensemble des services Google Cloud et confirmant l’engagement du géant technologique dans l’écosystème du protocole.
Source : Google Cloud Blog (août 2026)
Tutoriels
🔧 Construction de Serveurs HTTP Streamables avec FastMCP
Durant la semaine du 24 au 30 août 2026, un tutoriel complet a été publié sur DEV.to couvrant la construction de serveurs MCP HTTP streamables from scratch. Ce guide pratique abordait les transports stdio et HTTP streamable, ainsi que la connexion à Claude Desktop et Cursor.
Contenus du tutoriel :
- Implémentation du transport stdio pour communication locale
- Configuration du transport HTTP streamable pour déploiements distants
- Intégration avec Claude Desktop pour tests interactifs
- Configuration dans Cursor IDE pour workflows de développement
- Bonnes pratiques de gestion des connexions et de la sécurité
Ce tutoriel reflétait les priorités de la roadmap transport publiée fin août, illustrant concrètement l’unification des mécanismes de communication et l’amélioration des performances évoquées dans les orientations stratégiques.
Source : DEV.to (24-30/08/2026)
🖥️ Tests MCP dans Workflows LLM Locaux et Hybrides
Durant la même période, des notes de test ont été publiées sur l’utilisation de MCP dans des workflows locaux et hybrides, couvrant plusieurs IDEs. Ce retour d’expérience pratique documentait les configurations multi-IDE et les stratégies de déploiement mixtes.
Environnements testés :
- Workflows entièrement locaux pour confidentialité maximale
- Configurations hybrides combinant modèles locaux et cloud
- Intégration dans VS Code, Cursor, et autres environnements de développement
- Comparaison des performances selon les configurations
Ces retours d’expérience pratiques ont fourni à la communauté des informations précieuses sur les patterns d’intégration MCP dans différents contextes de déploiement, particulièrement pertinents pour les organisations ayant des contraintes de confidentialité des données.
Source : r/LocalLLaMA (24-30/08/2026)
Développements Techniques
🛡️ Scanner Heuristique de Sécurité MCP
Le 24 août 2026, une discussion GitHub a annoncé un scanner heuristique gratuit pour les problèmes de sécurité courants dans les serveurs MCP. Cet outil de sécurité préventive sollicitait le feedback de la communauté pour améliorer sa couverture de détection.
Capacités du scanner :
- Détection heuristique de vulnérabilités courantes
- Validation des limites de workspace (suite à CVE-2026-82233)
- Analyse des configurations de sécurité
- Vérification des patterns d’autorisation
Cette initiative communautaire répondait directement aux enjeux de sécurité mis en évidence par les vulnérabilités récentes, fournissant aux développeurs un moyen d’identifier proactivement les failles potentielles avant le déploiement en production.
Source : GitHub Discussions (24/08/2026)
📝 Proposition de Receipts d’Approbation Signés
Le 26 août 2026, une discussion GitHub a proposé un brouillon de spécification pour des “portable signed approval receipts” permettant de tracer et valider les autorisations dans les workflows d’agents MCP. Cette proposition visait à améliorer la traçabilité et la confiance dans les chaînes d’outils agents.
Concepts proposés :
- Receipts signés cryptographiquement prouvant les approbations
- Portabilité des autorisations entre différents composants agents
- Traçabilité complète des décisions d’autorisation
- Validation par tiers des chaînes d’approbation
Cette proposition s’alignait avec les priorités de la roadmap concernant l’identité et les autorisations, apportant une réponse technique aux besoins de gouvernance dans les systèmes multi-agents complexes.
Source : GitHub Discussions (26/08/2026)
☸️ Serveur MCP pour Contexte Production Kubernetes
Durant la semaine du 24 au 30 août 2026, un serveur MCP open source a été publié offrant aux LLM un accès structuré aux environnements de production : Kubernetes, logs, métriques, et services cloud. Il s’agissait du premier serveur documenté combinant observabilité multi-sources via MCP.
Fonctionnalités offertes :
- Accès structuré à l’API Kubernetes (pods, deployments, services)
- Agrégation de logs provenant de multiples sources
- Exposition de métriques Prometheus et équivalents
- Intégration avec services cloud majeurs (AWS, GCP, Azure)
- Requêtes sémantiques sur l’état de la production
Ce serveur représentait une avancée significative dans l’utilisation de MCP pour l’observabilité et le debugging en production, permettant aux agents IA d’accéder contextuellement aux informations opérationnelles complexes sans exposer directement les APIs sous-jacentes.
Source : r/LocalLLaMA (24-30/08/2026)
🐍 Activité Python SDK
Les 24 et 26 août 2026, des commits significatifs ont été enregistrés sur le dépôt modelcontextprotocol/python-sdk, reflétant une évolution active du SDK officiel Python. Ces contributions ont porté sur l’amélioration de la stabilité et l’ajout de nouvelles fonctionnalités.
Domaines d’amélioration :
- Optimisation de la gestion des connexions
- Support amélioré du transport HTTP streamable
- Corrections de bugs et amélioration de la robustesse
- Documentation et exemples étendus
Cette activité soutenue sur le SDK Python témoignait de l’importance de ce langage dans l’écosystème MCP, Python étant largement utilisé dans les communautés IA et machine learning.
Source : GitHub (24-26/08/2026)
📦 Release Servers 2026.8.18
Le 18 août 2026 (dans la fenêtre de tolérance), une nouvelle release du dépôt officiel des serveurs MCP (version 2026.8.18) a été publiée, avec une activité GitHub confirmée le 28 août. Cette release regroupait plusieurs serveurs de référence mis à jour.
Améliorations de la release :
- Mise à jour des serveurs de référence officiels
- Corrections de sécurité suite aux audits précédents
- Amélioration de la documentation des serveurs
- Exemples de déploiement actualisés
Cette release maintenait l’écosystème de serveurs officiels à jour avec les dernières évolutions du protocole, fournissant aux développeurs des implémentations de référence conformes aux meilleures pratiques.
Source : GitHub (18-28/08/2026)
🌐 Google AI Edge Gallery Ajoute le Support MCP Expérimental
Durant la semaine du 24 au 30 août 2026, Google AI Edge Gallery dans ses versions v1.0.13 et v1.0.14 a introduit un support MCP expérimental avec flux d’autorisation utilisateur pour les outils MCP et option “Always allow”.
Fonctionnalités ajoutées :
- Support expérimental du protocole MCP
- Flux d’autorisation utilisateur pour contrôle granulaire
- Option “Always allow” pour workflows automatisés
- Intégration avec workflows edge et locaux
Cette intégration a étendu la portée de MCP aux environnements edge et aux déploiements locaux via la plateforme Google AI Edge, ouvrant de nouveaux cas d’usage pour les applications à faible latence et haute confidentialité.
Source : r/LocalLLaMA (24-30/08/2026)
Conclusion
La semaine 35 de 2026 (24-30 août) a confirmé une orientation stratégique claire vers la maturation et la sécurisation de l’écosystème Model Context Protocol. Trois tendances majeures se sont dégagées de cette période.
Premièrement, la sécurité est restée un enjeu central avec la publication de la CVE-2026-82233 le 28 août, illustrant la persistance des vulnérabilités malgré les efforts de durcissement. La réponse communautaire avec le scanner heuristique et les propositions de receipts d’approbation signés a démontré une prise de conscience collective de ces enjeux.
Deuxièmement, l’industrialisation enterprise s’est considérablement accélérée. L’annonce par Anthropic de la disponibilité générale de l’autorisation “Enterprise-managed” le 24 août, combinée à la création formalisée de l’Enterprise Interest Group le 29 août, a structuré la gouvernance et répondu aux exigences de conformité des grandes organisations. Le déploiement de serveurs MCP managés par Google Cloud a éliminé les barrières opérationnelles pour les adopteurs enterprise.
Troisièmement, la diversification des cas d’usage s’est poursuivie avec la fusion CCX-MioTech marquant la première adoption documentée dans le secteur ESG, le serveur MCP pour contexte production Kubernetes ouvrant la voie à l’observabilité intelligente, et l’intégration dans Google AI Edge Gallery étendant le protocole aux environnements edge et locaux.
La roadmap publiée le 22 août a tracé une trajectoire d’évolution progressive privilégiant la stabilité et la maturité sur cinq axes prioritaires : messagerie, transport, identité, primitives et SDK. Cette approche mesurée répondait aux besoins de prévisibilité exprimés par les adopteurs en production, tout en préservant la capacité d’innovation du protocole.
Les perspectives pour les semaines à venir suggèrent une continuation de cette dynamique de maturation, avec une attention soutenue aux enjeux de sécurité, un renforcement de la gouvernance enterprise, et une expansion des cas d’usage dans des secteurs réglementés nécessitant conformité et traçabilité.
Glossaire – Pour Mieux Comprendre
MCP (Model Context Protocol) : Protocole standardisé permettant aux modèles d’intelligence artificielle de communiquer avec des outils et services externes de manière sécurisée et structurée, comparable à un “langage commun” entre l’IA et les applications.
CVE (Common Vulnerabilities and Exposures) : Système d’identification standardisé des failles de sécurité informatique, où chaque vulnérabilité découverte reçoit un numéro unique pour faciliter le suivi et la correction.
Workspace : Espace de travail délimité dans lequel un serveur MCP est autorisé à opérer, similaire à un “périmètre de sécurité” empêchant l’accès à des fichiers ou ressources en dehors de cette zone.
SDK (Software Development Kit) : Ensemble d’outils, de bibliothèques et de documentation permettant aux développeurs de créer facilement des applications utilisant une technologie donnée, comparable à une “boîte à outils” pour programmeurs.
Transport : Mécanisme technique permettant l’échange de données entre un client et un serveur MCP, comme stdio (communication locale via entrées/sorties standard) ou HTTP (communication via le web).
Streaming : Technique de transmission de données en flux continu plutôt qu’en bloc unique, permettant de recevoir et traiter les informations progressivement, comme un appel vidéo en direct plutôt qu’un téléchargement complet.
ESG (Environmental, Social, Governance) : Critères d’évaluation de la responsabilité environnementale, sociale et de gouvernance d’une organisation, utilisés dans la finance durable et les rapports de durabilité.
Kubernetes (K8s) : Plateforme open source d’orchestration de conteneurs permettant d’automatiser le déploiement, la mise à l’échelle et la gestion d’applications dans des environnements de production complexes.
API (Application Programming Interface) : Interface permettant à différents logiciels de communiquer entre eux selon des règles définies, comparable à un “menu de commandes” qu’un programme peut utiliser pour demander des services à un autre.
Endpoint : Point d’accès spécifique d’une API ou d’un service, comparable à une “adresse” où envoyer des requêtes pour obtenir des données ou déclencher des actions.
Prometheus : Système open source de surveillance et d’alerte permettant de collecter et stocker des métriques techniques (performance, utilisation des ressources, etc.) sous forme de séries temporelles.
Roadmap : Plan stratégique détaillant les fonctionnalités et améliorations prévues pour un projet sur une période donnée, comparable à une “feuille de route” de développement.
Primitives : Éléments de base fondamentaux d’un système ou protocole, comme les “briques élémentaires” servant à construire des fonctionnalités plus complexes.
Observabilité : Capacité à comprendre l’état interne d’un système en examinant ses sorties (logs, métriques, traces), essentielle pour diagnostiquer et résoudre les problèmes en production.
Edge Computing : Architecture informatique où le traitement des données s’effectue près de leur source (appareil local, serveur régional) plutôt que dans des datacenters centralisés distants, réduisant la latence et améliorant la confidentialité.
Heuristique : Méthode d’analyse basée sur l’expérience et des règles pratiques pour identifier des patterns suspects, utilisée notamment dans les scanners de sécurité pour détecter des vulnérabilités potentielles.
BigQuery : Service d’entrepôt de données cloud de Google permettant d’analyser de très grandes quantités de données via des requêtes SQL rapides et scalables.
Commit : Enregistrement d’un ensemble de modifications dans un système de gestion de versions comme Git, comparable à une “sauvegarde horodatée” du code avec description des changements effectués.
Release : Version officielle d’un logiciel mise à disposition des utilisateurs, regroupant généralement plusieurs corrections et nouvelles fonctionnalités testées et stabilisées.
Multi-agents : Système où plusieurs agents IA autonomes collaborent pour accomplir des tâches complexes, chacun ayant des capacités spécialisées et communiquant entre eux.
Authentification : Processus de vérification de l’identité d’un utilisateur ou système, comparable à présenter une pièce d’identité pour prouver qui l’on est.
Autorisation : Processus déterminant les actions qu’un utilisateur ou système authentifié est autorisé à effectuer, comparable aux permissions accordées après vérification d’identité.