Veille Technologique MCP – Rust SDK Tier 1
Veille Technologique MCP – Semaine 34 2026 : Consolidation et Pivot Stratégique
Cette synthèse couvre la période du 17 août au 23 août 2026 (semaine 34).
Résumé Exécutif
La semaine 34 de l’année 2026 a marqué une phase de consolidation stratégique pour l’écosystème Model Context Protocol. La promotion du SDK Rust au statut Tier 1 le 21 août a élargi les options d’implémentation pour les systèmes critiques, rejoignant TypeScript et Python comme langages officiellement supportés. La publication de la roadmap actualisée le 23 août a révélé un pivot vers quatre axes prioritaires : identités d’agents, découverte progressive, transport HTTP et primitives asynchrones. Cette période s’est distinguée par une activité soutenue de huit groupes de travail simultanés et par la première étude empirique validant l’adoption du protocole en secteur financier, tout en identifiant des freins structurels à son déploiement.
Évolution et Contexte
Contexte de la Période
La semaine 34 de 2026 s’est inscrite dans une phase de consolidation post-spécification majeure. Cette période a fait directement suite à la publication de la spécification finale MCP 2026-07-28 intervenue trois semaines auparavant durant la semaine 31, qui avait introduit l’architecture stateless et stabilisé l’extension Enterprise-Managed Authorization. L’écosystème était alors entré dans une phase d’adaptation technique après plusieurs mois d’évolutions rapides marquées par le verrouillage du Release Candidate en mai et les MCP Dev Days annoncés en juin.
Développements de la Semaine
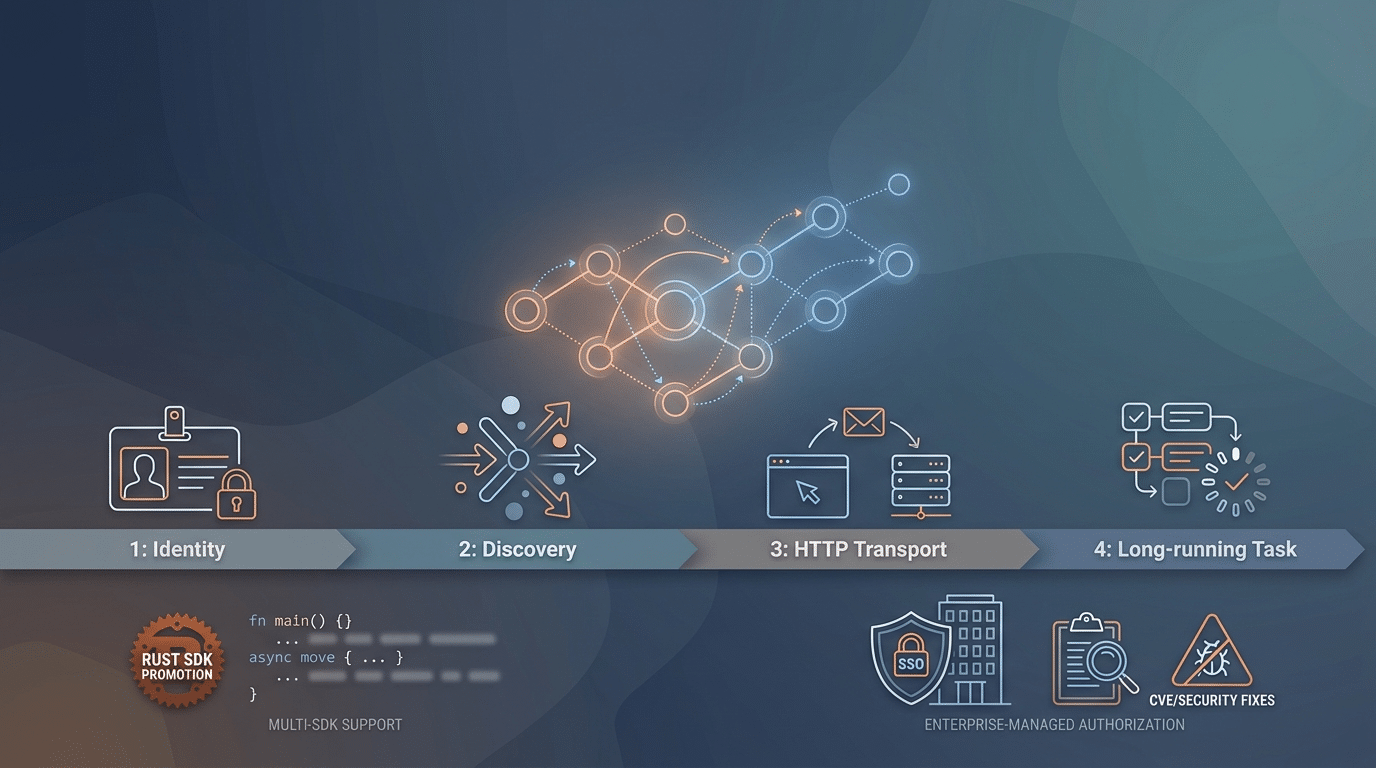
La semaine a été caractérisée par trois avancées structurantes. La promotion du SDK Rust au Tier 1 le 21 août, validée par 117 tests de conformité réussis, a élargi les options d’implémentation aux systèmes critiques et embarqués, rejoignant TypeScript et Python comme SDK de première classe. La publication de la roadmap actualisée le 23 août a révélé un pivot stratégique vers quatre axes prioritaires (identités d’agents, découverte progressive, transport HTTP, primitives asynchrones), confirmé par une discussion Hacker News atteignant 196-209 points.
L’activité soutenue de huit groupes de travail simultanés du 17 au 20 août a témoigné d’une gouvernance collaborative mature post-transfert AAIF. Parallèlement, la première étude empirique sur l’adoption en secteur financier a validé les promesses du protocole tout en identifiant des freins structurels tels que la fragmentation et la gestion d’état distribué.
Contraste avec les Périodes Précédentes
Cette semaine a marqué un contraste significatif avec les périodes précédentes. Contrairement aux semaines 32-33 qui avaient été dominées par une crise sécuritaire majeure avec neuf CVEs en quinze jours dont CVE-2026-19956, la semaine 34 n’a enregistré qu’une seule vulnérabilité mineure (CVE-2026-16584). L’absence d’annonces de nouveaux serveurs majeurs ou d’adoptants Fortune 500 a contrasté avec l’industrialisation cloud observée lors des semaines précédentes, confirmant que l’écosystème était entré dans une phase de maturation technique plutôt que d’expansion rapide.
Actualités
SDK Rust Promu au Tier 1
Le 21 août 2026, le SDK Rust pour le Model Context Protocol a été officiellement promu du Tier 2 au Tier 1 après une validation indépendante complète. Cette promotion a fait suite à une batterie de tests exhaustifs démontrant la conformité totale de l’implémentation avec les spécifications officielles.
Les résultats de validation ont été particulièrement probants :
- 67 tests serveur réussis sur 67 (100%)
- 50 tests client réussis sur 50 (100%)
- Conformité validée avec les spécifications 2025-11-25 et 2026-07-28
Cette promotion a marqué un tournant important pour l’écosystème MCP. Rust a rejoint TypeScript et Python en tant que SDK de première classe, ouvrant le protocole aux développeurs privilégiant la performance et la sûreté mémoire. Cette évolution a rendu MCP accessible aux systèmes critiques, aux applications embarquées et aux environnements où la gestion rigoureuse des ressources était primordiale.
Nouvelle Roadmap Stratégique Publiée
Le 23 août 2026, l’équipe MCP a publié une roadmap actualisée révélant un pivot stratégique majeur. Cette feuille de route a mis en avant quatre axes prioritaires pour l’évolution du protocole :
Identités d’Agents
Le développement d’un système de gestion multi-agents a été positionné comme priorité absolue. Cette orientation a répondu aux besoins croissants d’orchestration complexe impliquant plusieurs agents autonomes interagissant au sein d’un même écosystème.
Découverte Progressive
L’introduction de mécanismes permettant la découverte dynamique des capacités a été planifiée pour améliorer la flexibilité et l’adaptabilité des implémentations MCP en production.
Transport HTTP
Le développement d’alternatives au stdio et SSE (Server-Sent Events) a été annoncé pour faciliter les déploiements cloud-native et améliorer la compatibilité avec les infrastructures web modernes.
Primitives Asynchrones
La création de primitives dédiées aux tâches longues et déléguées a visé à supporter les workflows asynchrones complexes demandés par les cas d’usage enterprise.
Cette roadmap a suscité un intérêt considérable de la communauté technique, générant une discussion sur Hacker News qui a atteint entre 196 et 209 points, confirmant l’alignement stratégique avec les attentes du marché.
Stabilisation de l’Enterprise-Managed Authorization
Durant la période de juillet à août 2026, l’extension Enterprise-Managed Authorization a atteint sa phase de stabilité. Cette évolution majeure a permis la gestion centralisée des accès MCP via les fournisseurs d’identité d’entreprise (IdP) avec des flux « zero-touch ».
Les soutiens confirmés d’Anthropic, Microsoft et Okta ont validé l’approche technique et ont garanti l’interopérabilité avec les systèmes d’authentification enterprise existants. Cette stabilisation a supprimé un frein majeur aux déploiements dans les environnements réglementés des secteurs financier et santé, en assurant la conformité avec les exigences SSO (Single Sign-On) et RBAC (Role-Based Access Control) sans nécessiter de modifications côté client.
Dynamique des Groupes de Travail
Du 17 au 20 août 2026, l’écosystème MCP a connu une activité particulièrement soutenue avec la tenue de réunions documentées pour huit groupes de travail simultanés :
- Server Card
- Security
- Auth
- SDKs
- Gateways
- Apps
- Inspector V2
- Interceptors
Cette forte dynamique de gouvernance collaborative a témoigné de la maturité organisationnelle post-transfert AAIF (Anthropic AI Framework) et a indiqué une phase d’industrialisation du protocole avec une coordination multi-domaines efficace.
Tutoriels
Étude Empirique sur l’Adoption MCP en Secteur Financier
En août 2026, une étude empirique publiée sur arXiv a fourni la première validation scientifique de l’adoption du Model Context Protocol en environnement de production réglementé. Cette recherche, basée sur 20 entretiens menés auprès de huit entreprises des secteurs Internet et finance, a révélé des insights précieux pour les organisations envisageant l’adoption de MCP.
Points d’Appréciation Identifiés
Les participants à l’étude ont valorisé trois aspects principaux :
- Collaboration inter-systèmes : La capacité de MCP à faciliter l’intégration entre systèmes hétérogènes a été unanimement saluée
- Découplage architectural : La séparation claire entre clients et serveurs a permis une évolution indépendante des composants
- Réutilisation des ressources : La standardisation des interfaces a favorisé la mutualisation des développements
Freins Structurels Identifiés
L’étude a également mis en lumière trois obstacles significatifs à l’adoption :
- Fragmentation de l’écosystème : La multiplication des implémentations et des extensions a créé des défis d’interopérabilité
- Gestion de l’état distribué : La coordination de l’état applicatif entre multiples serveurs MCP a présenté des difficultés techniques
- Diagnostic complexe : Le débogage des interactions multi-serveurs a nécessité des outils spécialisés encore en développement
Cette recherche a constitué la première validation empirique des promesses et limites du MCP en environnement de production réglementée, fournissant une référence précieuse pour les décideurs techniques.
Développements Techniques
CVE-2026-16584 : Vulnérabilité AWS API MCP Server
Le bulletin de sécurité du 23 juillet 2026 (dans la fenêtre de tolérance temporelle) a révélé la vulnérabilité CVE-2026-16584 affectant le serveur AWS API MCP. Cette faille de sécurité a permis un contournement de politique de sécurité via un échec silencieux au démarrage.
Description Technique
La vulnérabilité résidait dans la gestion des échecs de validation lors de l’initialisation du serveur. Dans certaines conditions, un échec de démarrage ne déclenchait pas les mécanismes de sécurité appropriés, permettant potentiellement un accès non autorisé aux ressources AWS.
Correctif Disponible
Le correctif a été publié dans la version 1.3.47 du dépôt awslabs. Les administrateurs ont été invités à mettre à jour leurs déploiements immédiatement pour bénéficier de la correction.
Implications
Cette vulnérabilité a rappelé l’importance cruciale d’auditer rigoureusement les serveurs MCP déployés en environnement cloud, particulièrement concernant les échecs silencieux de validation qui pouvaient créer des failles de sécurité subtiles mais exploitables.
Validation de Conformité du SDK Rust
La promotion du SDK Rust au Tier 1 a été rendue possible par une validation technique exhaustive démontrant la maturité de l’implémentation. Les tests de conformité ont couvert l’ensemble des aspects critiques du protocole :
Tests Serveur
Les 67 tests serveur ont validé :
- La gestion correcte des requêtes JSON-RPC
- L’implémentation conforme des primitives MCP (resources, tools, prompts)
- La gestion des erreurs selon la spécification
- La compatibilité avec l’architecture stateless introduite dans la spec 2026-07-28
Tests Client
Les 50 tests client ont vérifié :
- La découverte correcte des capacités serveur
- L’invocation conforme des méthodes distantes
- La gestion des timeouts et reconnexions
- La compatibilité avec les différents modes de transport
Cette validation rigoureuse a garanti que les développeurs utilisant le SDK Rust bénéficiaient d’une implémentation aussi fiable et complète que les SDKs TypeScript et Python établis.
Période de Calme Relatif
Malgré une activité technique soutenue au niveau des groupes de travail et du développement des SDKs, la semaine 34 de 2026 n’a produit aucune annonce de nouveau serveur majeur, d’adoptant Fortune 500, ni de nouvelle version de spécification. Cette observation a confirmé que l’écosystème était entré dans une phase de consolidation post-spécification 2026-07-28, avec un focus sur la stabilisation et l’industrialisation plutôt que sur l’expansion rapide.
Conclusion
La semaine 34 de l’année 2026 a marqué un tournant stratégique pour l’écosystème Model Context Protocol, caractérisé par une consolidation technique plutôt qu’une expansion agressive. La promotion du SDK Rust au Tier 1 a élargi significativement les possibilités d’implémentation, ouvrant le protocole aux environnements critiques et embarqués où TypeScript et Python n’étaient pas optimaux.
La publication de la roadmap actualisée a révélé une vision mature orientée vers les défis concrets de production : gestion multi-agents, découverte dynamique, transport HTTP natif et workflows asynchrones. Ces quatre axes ont démontré que le protocole évoluait au-delà de la preuve de concept vers une infrastructure d’entreprise robuste.
L’activité soutenue des huit groupes de travail simultanés a témoigné d’une gouvernance collaborative efficace post-transfert AAIF, essentielle pour coordonner l’évolution d’un protocole devenant infrastructure critique. La première étude empirique sur l’adoption en secteur financier a apporté une validation scientifique précieuse, confirmant les promesses du protocole tout en identifiant clairement les défis restants à surmonter.
Le contraste avec les semaines précédentes, marquées par une crise sécuritaire majeure, a souligné l’amélioration de la maturité sécuritaire de l’écosystème, avec une seule vulnérabilité mineure identifiée durant cette période. L’absence d’annonces majeures d’adoptants ou de nouveaux serveurs a confirmé que l’écosystème privilégiait la qualité et la stabilité à la croissance rapide, une stratégie appropriée pour un protocole aspirant à devenir infrastructure standard.
Les perspectives pour les semaines suivantes suggéraient une poursuite de cette consolidation, avec une attention particulière attendue sur l’implémentation concrète des quatre axes de la roadmap et sur l’élargissement de l’adoption enterprise facilitée par la stabilisation de l’Enterprise-Managed Authorization.
Glossaire – Pour Mieux Comprendre
API (Application Programming Interface)
Une interface de programmation d’applications est comme un menu de restaurant pour les logiciels. Elle définit les commandes disponibles et comment les utiliser pour que différents programmes puissent communiquer entre eux sans connaître leurs détails internes.
Architecture Stateless
Une architecture « sans état » où chaque demande contient toutes les informations nécessaires pour être traitée, comme envoyer une lettre complète plutôt que de référencer une conversation précédente. Cela simplifie la gestion et améliore la fiabilité.
CVE (Common Vulnerabilities and Exposures)
Un système d’identification unique des failles de sécurité informatique, comme un numéro de série pour chaque problème de sécurité découvert. Cela permet aux professionnels du monde entier de parler de la même vulnérabilité sans confusion.
Enterprise-Managed Authorization
Un système de contrôle d’accès géré centralement par l’entreprise, similaire à un passe électronique unique qui fonctionne pour tous les bâtiments d’un campus. Il permet de gérer qui peut accéder à quoi depuis un seul endroit.
Flux « Zero-Touch »
Un processus d’authentification automatique ne nécessitant aucune intervention de l’utilisateur, comme une porte qui s’ouvre automatiquement en reconnaissant votre badge sans que vous ayez à le présenter manuellement.
Hacker News
Un site communautaire populaire où les professionnels de la technologie partagent et discutent des actualités du secteur. Les points indiquent la popularité d’une discussion, reflétant l’intérêt de la communauté technique.
HTTP (HyperText Transfer Protocol)
Le protocole de communication utilisé sur Internet, comparable au langage standardisé utilisé par les contrôleurs aériens. Il définit comment les navigateurs et serveurs web échangent des informations.
IdP (Identity Provider)
Un fournisseur d’identité est comme un service de vérification d’identité numérique centralisé. Au lieu de présenter votre carte d’identité à chaque guichet, vous la montrez une fois à ce service qui garantit ensuite votre identité partout.
JSON-RPC
Un protocole simple pour appeler des fonctions sur un ordinateur distant en utilisant le format JSON. C’est comme téléphoner à quelqu’un et lui demander d’effectuer une action spécifique, avec un format de conversation standardisé.
MCP (Model Context Protocol)
Un protocole standardisé permettant aux applications d’intelligence artificielle de communiquer avec différentes sources de données et outils. C’est comme un adaptateur universel qui permet à n’importe quel appareil de se brancher à n’importe quelle prise.
Primitives Asynchrones
Des mécanismes de programmation permettant d’exécuter des tâches longues sans bloquer le programme, comme déposer son linge au pressing et recevoir un ticket pour le récupérer plus tard, plutôt que d’attendre sur place qu’il soit nettoyé.
RBAC (Role-Based Access Control)
Un système de sécurité où les permissions sont attribuées selon le rôle de la personne, comme dans un hôpital où les infirmières, médecins et administrateurs ont chacun accès à différentes zones et informations selon leur fonction.
Roadmap
Un plan stratégique décrivant les fonctionnalités futures d’un projet et quand elles seront développées, comparable à une feuille de route montrant les destinations et étapes d’un voyage.
SDK (Software Development Kit)
Un ensemble d’outils de développement logiciel, comme une boîte à outils complète pour construire une maison. Il contient tout ce dont un développeur a besoin pour créer des applications utilisant une technologie spécifique.
Serveur MCP
Un programme qui expose des ressources, outils ou fonctionnalités via le protocole MCP, agissant comme un point de service où les applications clientes peuvent venir chercher des données ou effectuer des opérations.
SSE (Server-Sent Events)
Une technologie permettant à un serveur d’envoyer automatiquement des mises à jour à un navigateur web, comme un service de notifications push qui informe votre téléphone des nouvelles sans que vous ayez à rafraîchir constamment.
SSO (Single Sign-On)
Un système d’authentification unique permettant d’accéder à multiples applications avec un seul identifiant et mot de passe, comme une clé maîtresse ouvrant toutes les portes d’un bâtiment plutôt que d’avoir un trousseau rempli de clés différentes.
stdio (Standard Input/Output)
Les canaux de communication standard d’un programme informatique, comparables aux entrées (clavier) et sorties (écran) d’un ordinateur. C’est la manière la plus basique pour les programmes d’échanger des informations.
Suite de Conformité
Un ensemble de tests automatisés vérifiant qu’une implémentation respecte toutes les règles d’une spécification, comme un inspecteur qui vérifie qu’une construction respecte tous les codes du bâtiment.
Tier (Niveau)
Un système de classification indiquant le niveau de support et de maturité d’une technologie. Le Tier 1 représente le niveau le plus élevé, comparable aux produits premium bénéficiant du support complet du fabricant.
Transport
Le mécanisme technique utilisé pour transmettre les données entre applications, comparable aux différents moyens de transport (route, rail, air) pour acheminer des marchandises d’un point A à un point B.
TypeScript
Un langage de programmation construit sur JavaScript ajoutant des vérifications de types, comme ajouter des garde-fous et des panneaux de signalisation sur une route pour éviter les erreurs de programmation courantes.
Workflow Asynchrone
Un enchaînement de tâches qui peuvent s’exécuter de manière non séquentielle, comme une chaîne de montage où différentes opérations se déroulent simultanément sur différents produits plutôt qu’une à la fois.