Veille Technologique MCP – Critical MCP Vulnerabilities
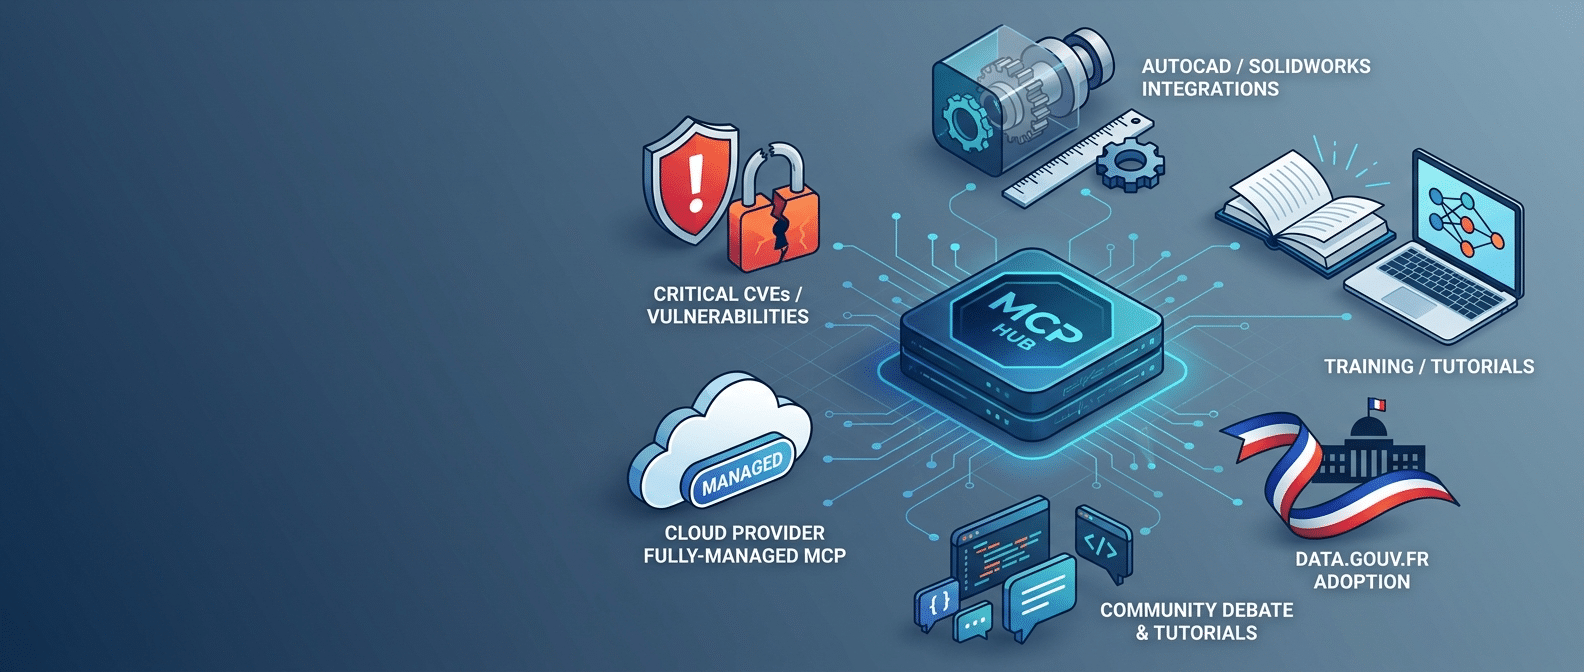
Veille Technologique MCP – Semaine 33 2026 : Crise Sécuritaire et Industrialisation Cloud
Cette synthèse couvre la période du 10 août au 16 août 2026 (semaine 33).
Résumé Exécutif
La semaine 33 de 2026 a été marquée par une intensification préoccupante de la crise sécuritaire touchant l’écosystème Model Context Protocol, avec la découverte de trois nouvelles vulnérabilités critiques en seulement sept jours. La CVE-2026-19956 a exposé une faille majeure dans le serveur Facebook Ads MCP, tandis que des bypasses d’authentification dans Dolt MCP et des vulnérabilités d’écriture arbitraire dans AWS Transform ont confirmé des faiblesses structurelles persistantes.
Parallèlement à cette crise sécuritaire, Google Cloud a franchi une étape décisive en devenant le premier hyperscaler à proposer des serveurs MCP entièrement managés, concrétisant l’industrialisation cloud du protocole. L’écosystème a également poursuivi son expansion sectorielle avec l’arrivée de serveurs dédiés aux domaines techniques spécialisés (AutoCAD, Solidworks), tandis que l’administration française confirmait son adoption institutionnelle via data.gouv.fr.
Évolution et Contexte
Contexte de la Période
La semaine 33 de 2026 s’est inscrite dans une phase de consolidation post-spécification majeure, intervenant trois semaines après la publication de la version finale MCP 2026-07-28 du 28 juillet. Cette période a marqué les premières semaines d’exploitation en production de l’architecture stateless, succédant directement à la semaine 32 qui avait déjà révélé six vulnérabilités critiques et initié l’adoption institutionnelle française via Data.gouv.fr.
Développements de la Semaine
La semaine 33 a été dominée par une intensification de la crise sécuritaire avec trois nouvelles vulnérabilités majeures découvertes en seulement sept jours. La CVE-2026-19956 a exposé une faille critique dans le serveur Facebook Ads MCP, tandis que le bypass d’authentification Dolt et la vulnérabilité d’écriture arbitraire AWS Transform ont confirmé des faiblesses structurelles persistantes dans l’écosystème. Cette accumulation a porté à neuf le nombre total de CVEs publiées en deux semaines consécutives.
Parallèlement, Google Cloud a franchi une étape décisive en devenant le premier hyperscaler à proposer des serveurs MCP entièrement managés, concrétisant ainsi l’industrialisation cloud amorcée en semaine 27 avec BigQuery et GKE. L’écosystème s’est également étendu vers les secteurs techniques spécialisés avec l’arrivée de serveurs AutoCAD et Solidworks, marquant une diversification sectorielle au-delà des domaines traditionnels.
Analyse Comparative
L’analyse comparative a révélé une accélération préoccupante du rythme de découverte des vulnérabilités : neuf CVEs en quinze jours (semaines 32-33) contre quatorze sur toute la semaine 30, illustrant une phase de durcissement sécuritaire intense post-migration stateless. La stratégie cloud de Google s’est confirmée comme la plus agressive du marché, progressant de l’infrastructure managée (semaine 27) vers l’offre fully-managed (semaine 33), distançant AWS resté sur une approche open source.
L’adoption institutionnelle française via data.gouv.fr, initiée en février 2026 et confirmée durant cette période, a représenté un précédent majeur pour l’adoption gouvernementale en Europe, contrastant avec le scepticisme exprimé dans les débats communautaires sur la viabilité du protocole post-breaking changes.
Actualités
Sécurité : Une Semaine de Vulnérabilités Critiques
Le 16 août 2026, la publication de la CVE-2026-19956 a révélé une vulnérabilité critique affectant le serveur Facebook Ads MCP version 0.1.0. La faille impactait la fonction fetch_pagination_url dans le fichier server.py, permettant potentiellement des injections ou manipulations de requêtes. Compte tenu de l’utilisation répandue de ce serveur dans les environnements de production, les équipes de sécurité ont recommandé l’application d’un patch en urgence.
La même journée, les chercheurs en sécurité ont découvert un bypass d’authentification critique dans Dolt MCP permettant l’exécution d’outils MCP sans authentification préalable. Cette vulnérabilité offrait un accès non autorisé aux fonctionnalités critiques des serveurs Dolt, exposant potentiellement les bases de données à des compromissions.
Durant la même période, la CISA a signalé une restriction inadéquate de chemin dans aws-transform-mcp-server, permettant l’écriture de fichiers arbitraires en dehors du répertoire prévu via le paramètre savePath. Cette vulnérabilité présentait un risque significatif d’escalade de privilèges sur les serveurs AWS MCP.
Google Cloud Premier Hyperscaler à Proposer MCP Managé
Durant la période du 10 au 16 août 2026, Google Cloud a annoncé le déploiement de serveurs MCP entièrement managés et distants, devenant ainsi le premier fournisseur cloud majeur à proposer une solution fully-managed pour le Model Context Protocol. Cette offre supportait la version MCP 2025-11-25 et couvrait progressivement les services Google Cloud dans les domaines du compute, storage, bases de données, analytics, sécurité et cloud operations.
Cette annonce a marqué une évolution significative par rapport aux solutions existantes nécessitant une gestion manuelle de l’infrastructure. Google Cloud a également documenté que les endpoints MCP distants étaient désormais activés par défaut lors de l’activation d’un produit compatible, simplifiant considérablement le processus d’intégration pour les entreprises.
Extension de l’Écosystème vers les Secteurs Techniques
La plateforme MCP Market a référencé durant cette période plusieurs nouveaux serveurs ciblant des secteurs techniques spécialisés. Les serveurs AutoCAD et Solidworks ont marqué une extension significative de l’écosystème MCP vers les domaines de la conception assistée par ordinateur (CAO) et du dessin technique.
D’autres serveurs sont également apparus, notamment Print Advisor pour l’assistance à l’impression, Ida Headless pour l’analyse de reverse engineering, ainsi que Popmely et Proofite dont les fonctionnalités exactes restaient à documenter. Cette diversification a confirmé la tendance d’expansion de MCP au-delà de ses domaines d’application initiaux.
Adoption Institutionnelle Française Confirmée
L’administration française a confirmé durant cette période le déploiement d’un serveur MCP expérimental via data.gouv.fr, lancé initialement en février 2026. Cette implémentation offrait un accès standardisé aux données publiques françaises via le protocole MCP, représentant la première adoption institutionnelle publique confirmée en Europe.
Cette initiative a positionné la France comme précurseur dans l’adoption gouvernementale de MCP, ouvrant potentiellement la voie à d’autres administrations européennes.
Tutoriels
Formation Hugging Face sur le Model Context Protocol
Durant la période du 10 au 16 août 2026, Hugging Face a annoncé le lancement d’un cours gratuit et open source sur le Model Context Protocol. Cette ressource pédagogique couvrait les fondamentaux du protocole, la conception de serveurs MCP et l’implémentation pratique.
Destinée aux développeurs débutants et intermédiaires, cette formation a répondu à un besoin croissant de ressources éducatives standardisées pour faciliter l’adoption de MCP dans la communauté des développeurs.
Guide Complet pour Créer un Serveur MCP en TypeScript
L’auteur debs_obrien a publié durant cette période sur Dev.to un tutoriel complet intitulé “Building Your First MCP Server: A Beginners Tutorial”. Ce guide détaillait la création d’un serveur MCP en TypeScript from scratch, incluant la connexion à une API météo et l’intégration avec VS Code et GitHub Copilot.
Ciblant spécifiquement les débutants en TypeScript, ce tutoriel a fourni une approche pratique et progressive pour maîtriser les concepts fondamentaux du développement de serveurs MCP.
Développements Techniques
Architecture Stateless : Phase de Durcissement Post-Migration
La semaine 33 a confirmé que la migration vers l’architecture stateless, introduite par la spécification 2026-07-28 du 28 juillet, traversait une phase critique de durcissement sécuritaire. L’accumulation de neuf CVEs en quinze jours (semaines 32-33) a révélé des faiblesses structurelles dans l’implémentation de la nouvelle architecture par les développeurs de serveurs MCP.
Cette concentration de vulnérabilités a suggéré que la transition architecturale avait introduit des complexités de sécurité non anticipées, nécessitant une attention renforcée de la part de la communauté des développeurs et des équipes de sécurité.
Stratégie Cloud de Google : De l’Infrastructure Managée au Fully-Managed
L’annonce de Google Cloud a représenté l’aboutissement d’une stratégie progressive amorcée en semaine 27 avec le support de BigQuery et GKE. La progression de l’infrastructure managée vers une offre fully-managed a démontré une approche méthodique d’industrialisation du protocole.
Cette stratégie a contrasté avec l’approche d’AWS, restée focalisée sur des solutions open source nécessitant une gestion d’infrastructure par les utilisateurs. Google Cloud s’est ainsi positionné comme le fournisseur cloud le plus engagé dans la démocratisation de MCP en environnement enterprise.
Débat Communautaire sur la Viabilité du Protocole
Durant cette période, des discussions intenses ont émergé sur r/programmation et r/technology autour du thème “MCP is dead”, interrogeant la viabilité du protocole suite au passage stateless de la spécification 2026-07-28.
Les débats ont opposé les promoteurs de l’évolution architecturale, soulignant les bénéfices de scalabilité et de simplicité, aux sceptiques préoccupés par l’impact des breaking changes sur l’écosystème existant et les difficultés de migration pour les serveurs déjà déployés.
Conclusion
La semaine 33 de 2026 a révélé une période de tensions contradictoires pour l’écosystème Model Context Protocol. D’un côté, l’intensification de la crise sécuritaire avec neuf CVEs en quinze jours a souligné les défis de la transition vers l’architecture stateless et a nécessité une mobilisation urgente des équipes de sécurité. De l’autre, l’industrialisation du protocole s’est concrétisée avec Google Cloud devenant le premier hyperscaler à proposer une offre fully-managed.
L’extension sectorielle vers les domaines techniques spécialisés (CAO, reverse engineering) et l’adoption institutionnelle française ont confirmé la progression de MCP au-delà de son périmètre initial. Cependant, les débats communautaires sur la viabilité du protocole ont reflété les incertitudes persistantes quant à l’impact des changements architecturaux majeurs.
Les semaines à venir seront déterminantes pour évaluer si l’écosystème parviendra à stabiliser sa posture sécuritaire tout en maintenant sa dynamique d’adoption. La réponse des autres hyperscalers à l’offensive de Google Cloud constituera également un indicateur clé de la maturité du marché MCP en environnement enterprise.
Glossaire – Pour Mieux Comprendre
- API (Application Programming Interface)
- Interface qui permet à différentes applications de communiquer entre elles, comme une prise électrique standardisée qui permet de brancher différents appareils.
- Architecture Stateless
- Conception technique où chaque requête est traitée indépendamment, sans mémoriser les interactions précédentes. C’est comme un guichet où chaque client doit à chaque fois présenter toutes ses informations, même s’il est déjà venu.
- Breaking Changes
- Modifications d’un logiciel qui rompent la compatibilité avec les versions précédentes, obligeant les utilisateurs à adapter leur code existant.
- Bypass d’Authentification
- Faille de sécurité permettant de contourner les mécanismes de vérification d’identité, comme une porte dérobée permettant d’entrer sans montrer patte blanche.
- CAO (Conception Assistée par Ordinateur)
- Logiciels permettant de dessiner et modéliser des objets en 3D sur ordinateur, utilisés notamment en ingénierie et architecture.
- CVE (Common Vulnerabilities and Exposures)
- Système international d’identification des vulnérabilités de sécurité informatique, comme un numéro de série unique pour chaque faille découverte.
- Endpoints
- Points d’accès d’une API, comme des portes d’entrée spécifiques permettant d’accéder à différentes fonctionnalités d’un service.
- Escalade de Privilèges
- Technique d’attaque permettant à un utilisateur d’obtenir des droits supérieurs à ceux qui lui sont normalement accordés, comme un visiteur réussissant à obtenir un badge d’administrateur.
- Fully-Managed
- Service entièrement géré par le fournisseur, où l’utilisateur n’a pas à se préoccuper de l’infrastructure technique sous-jacente, comme une voiture de location avec chauffeur.
- Hyperscaler
- Entreprise fournissant des services cloud à très grande échelle, comme Amazon AWS, Google Cloud ou Microsoft Azure.
- Injection
- Technique d’attaque informatique où du code malveillant est inséré dans une application pour modifier son comportement, comme glisser de fausses instructions dans un formulaire.
- MCP (Model Context Protocol)
- Protocole standardisé permettant aux intelligences artificielles de communiquer avec différents outils et sources de données de manière uniforme.
- Open Source
- Logiciel dont le code source est accessible publiquement, permettant à quiconque de l’examiner, le modifier et le distribuer librement.
- Patch
- Mise à jour corrective d’un logiciel visant à réparer une faille de sécurité ou un bug, comme une rustine pour réparer une crevaison.
- Protocole
- Ensemble de règles standardisées permettant à différents systèmes informatiques de communiquer entre eux, comme un langage commun ou des règles de politesse.
- Reverse Engineering
- Analyse d’un logiciel ou matériel pour comprendre son fonctionnement interne, comme démonter un appareil pour comprendre comment il fonctionne.
- Scalabilité
- Capacité d’un système à maintenir ses performances quand la charge augmente, comme une route qui ne se congestionne pas même avec plus de voitures.
- Serveur MCP
- Application qui expose des fonctionnalités ou données via le protocole MCP, permettant aux intelligences artificielles d’y accéder de manière standardisée.
- Spécification
- Document technique détaillé définissant précisément comment un protocole ou système doit fonctionner, comme un cahier des charges très précis.
- TypeScript
- Langage de programmation basé sur JavaScript avec des fonctionnalités supplémentaires pour faciliter le développement d’applications complexes.
- Vulnérabilité
- Faille de sécurité dans un logiciel qui pourrait être exploitée par des attaquants, comme une fenêtre mal fermée dans une maison.
Sources Principales
- CVE Database – National Vulnerability Database
- CISA Weekly Bulletin – Cybersecurity and Infrastructure Security Agency
- Google Cloud Release Notes
- MCP Market – Model Context Protocol Marketplace
- Data.gouv.fr – Plateforme Ouverte des Données Publiques Françaises
- Dev.to – Community of Software Developers
- Reddit r/LocalLLaMA
- Reddit r/programmation