Veille Technologique MCP – Sécurité Critique MCP
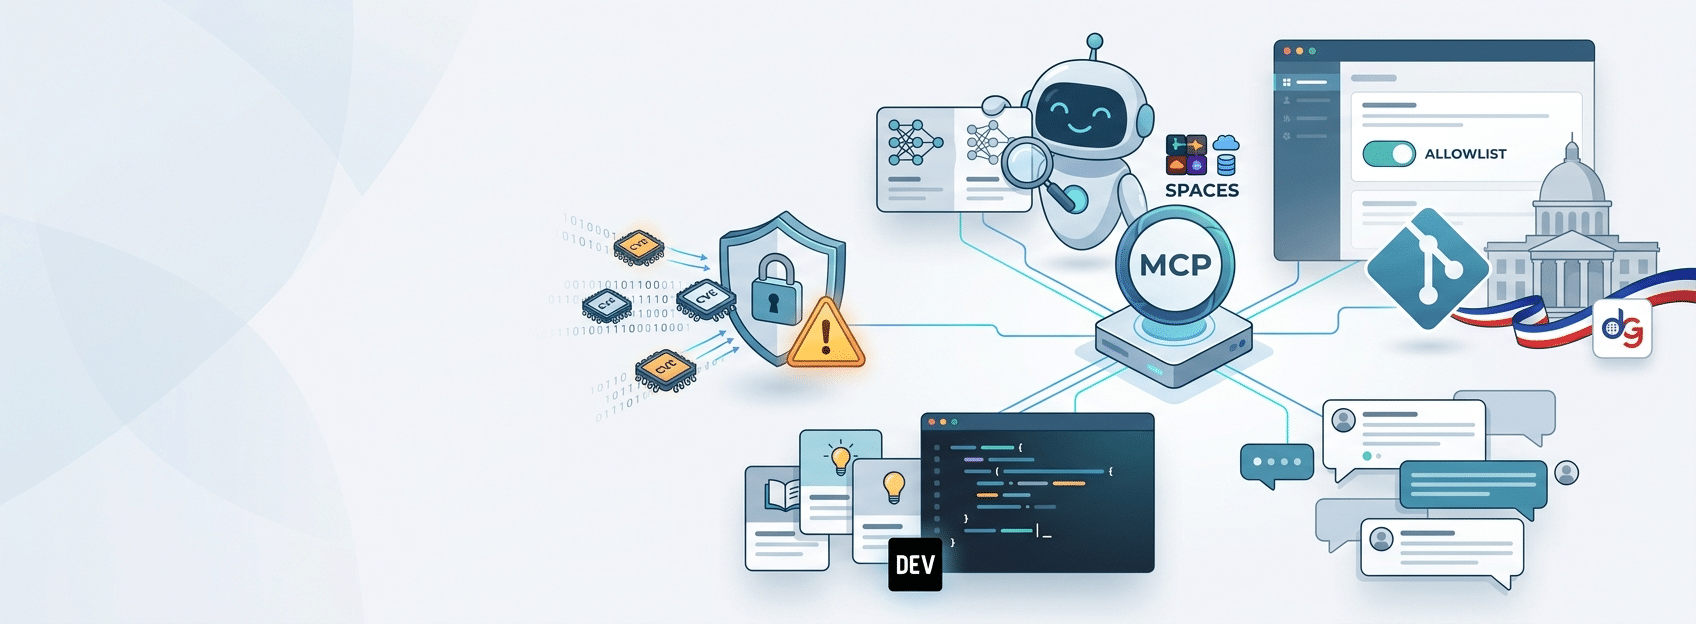
Veille Technologique MCP – Semaine 32 2026 : Crise Sécuritaire et Adoption Institutionnelle
Cette synthèse couvre la période du 3 août au 9 août 2026 (semaine 32).
Résumé Exécutif
La semaine 32 de l’année 2026 a été marquée par une crise sécuritaire majeure touchant l’écosystème Model Context Protocol, avec la publication de six CVE critiques entre le 3 et le 9 août. La vulnérabilité CVE-2026-59726 affectant le bridge Ruflo AI a particulièrement retenu l’attention avec un score de criticité de 9/10, permettant l’exécution de commandes arbitraires et le vol de clés API. Parallèlement, l’adoption institutionnelle du protocole s’est accélérée avec le déploiement du premier serveur MCP public français par Data.gouv.fr et l’intégration de contrôles MCP allowlists dans GitHub Copilot le 7 août. L’annonce du serveur officiel Hugging Face a étendu les capacités d’accès programmatique aux modèles ML, tandis qu’une vague de tutoriels sur Dev.to a enrichi la documentation communautaire post-spécification du 28 juillet.
Évolution et Contexte
Contexte de la Période
La semaine 32 de 2026 (du 3 au 9 août) s’est inscrite dans une phase de consolidation post-spécification majeure, intervenant deux semaines après la publication du Release Candidate MCP 2026-07-28 du 28 juillet. Cette période a marqué les premiers retours opérationnels suite à la refonte architecturale stateless introduite fin juillet, alors que l’écosystème avait entamé sa transition vers la version 1.0 du protocole.
Développements de la Semaine
La semaine a été dominée par une crise sécuritaire sans précédent avec la publication de six CVE critiques entre le 3 et le 9 août, dont la vulnérabilité CVE-2026-59726 affectant le bridge Ruflo AI avec un score de 9/10, permettant l’exécution de commandes arbitraires et le vol de clés API. Cette concentration de failles a représenté le plus important incident sécuritaire documenté depuis la CVE-2025-49596 de décembre 2025. Parallèlement, l’adoption enterprise s’est structurée avec l’intégration de contrôles MCP allowlists dans GitHub Copilot le 7 août, renforçant la gouvernance en environnement managé. Le déploiement du premier serveur MCP public français par Data.gouv.fr a marqué une validation institutionnelle inédite du protocole. L’annonce du serveur officiel Hugging Face a étendu l’écosystème aux workflows ML locaux, tandis qu’une vague de tutoriels sur Dev.to a accéléré la documentation communautaire post-spécification.
Inflexion Critique et Tendances
Comparée aux semaines précédentes, cette période a révélé une inflexion critique. Alors que les semaines 30 et 31 avaient privilégié la stabilisation technique avec la correction filesystem du 6 juillet et la validation du Release Candidate, la semaine 32 a exposé les vulnérabilités systémiques de l’architecture stateless fraîchement déployée. L’émergence de six CVE en sept jours a contrasté avec la période avril-juillet où seules des vulnérabilités isolées avaient été détectées. L’adoption gouvernementale via Data.gouv.fr et l’intégration enterprise dans GitHub Copilot ont témoigné d’une transition vers des cas d’usage institutionnels exigeant des garanties sécuritaires renforcées. Cette dualité entre expansion fonctionnelle et fragilité sécuritaire a souligné la nécessité d’une maturation des pratiques de développement communautaire face à l’adoption croissante du protocole.
Actualités de la Semaine
Sécurité – Vulnérabilités Critiques
Le 3 août 2026, Checkpoint Research Threat Intelligence a publié la CVE-2026-59726, une vulnérabilité critique affectant le bridge Ruflo AI agent MCP. Cette faille, notée 9/10 en termes de criticité, a exposé une faiblesse majeure dans le bridge Model Context Protocol permettant plusieurs vecteurs d’attaque critiques : l’exécution de commandes arbitraires sur le système hôte, le vol de clés API stockées, l’accès non autorisé aux historiques de conversations, et la modification de la mémoire IA stockée. L’exploitation de cette vulnérabilité était possible à distance, ce qui a considérablement augmenté son niveau de dangerosité pour les déploiements en production.
Le 9 août 2026, une série de cinq CVE supplémentaires a été publiée, touchant différents composants de l’écosystème MCP :
- CVE-2026-19374 – Vulnérabilité identifiée dans adafap api-mcp
- CVE-2026-19373 – Faiblesse découverte dans PhialsBasement KoboldCPP-MCP-Server version 1.0.0
- CVE-2026-19372 – Faille détectée dans Handwriting-OCR handwriting-ocr-mcp-server version 0.1.0
- CVE-2026-19371 – Vulnérabilité affectant Nikolaibibo claude-comfyui-mcp version 1.0.0
- CVE-2026-12372 – Vulnérabilité de type SSRF (Server-Side Request Forgery) dans nltk/nltk versions 3.9.4 et branche develop
Cette concentration de six vulnérabilités critiques en une seule semaine a constitué l’incident sécuritaire le plus important jamais documenté dans l’écosystème MCP, exposant la nécessité urgente de renforcer les pratiques de sécurité dans le développement de serveurs communautaires.
Adoption Enterprise et Gouvernance
Le 7 août 2026, GitHub a publié ses releases hebdomadaires pour Copilot (GitHub Copilot weekly releases – August 3), introduisant des contrôles MCP allowlists dans les paramètres de gestion enterprise. Cette nouvelle fonctionnalité a permis aux administrateurs GitHub Enterprise de définir précisément quels serveurs MCP étaient autorisés à s’intégrer avec GitHub Copilot dans leurs environnements managés. Cette évolution a répondu à un besoin critique de gouvernance et de contrôle pour les organisations souhaitant adopter MCP tout en maintenant des standards de sécurité élevés.
Durant la même période, Data.gouv.fr, la plateforme officielle de données publiques du gouvernement français, a déployé le premier serveur MCP public français. Ce serveur expérimental, configuré en mode lecture seule, a permis l’accès aux données publiques françaises via le protocole MCP. Ce déploiement a constitué un signal fort d’adoption publique du protocole par une administration nationale, validant l’utilité de MCP pour l’accès programmatique aux données gouvernementales ouvertes.
Serveurs et Intégrations
Durant la semaine du 3 au 9 août 2026, Hugging Face a annoncé le développement d’un serveur MCP officiel, suscitant de nombreuses discussions sur le subreddit r/LocalLLaMA. Ce serveur a proposé trois fonctionnalités principales : la recherche de modèles, datasets et Spaces sur la plateforme Hugging Face, l’accès aux métadonnées et détails de ces artefacts, et l’intégration de Spaces compatibles MCP directement dans les clients compatibles avec le protocole. Cette initiative a facilité l’accès programmatique à l’écosystème Hugging Face via MCP, ciblant particulièrement les développeurs travaillant avec des modèles d’IA et de machine learning en environnement local.
Activité Communautaire
La semaine du 3 au 9 août 2026 a été marquée par une activité soutenue sur le subreddit r/LocalLLaMA, avec de nombreuses discussions portant sur les intégrations MCP avec des outils open-source locaux. Les thèmes récurrents ont inclus l’intégration de MCP avec LM Studio, Open WebUI et llama.cpp, le développement de serveurs MCP pour l’indexation de codebases sous forme de graphes de connaissance, et l’optimisation de workflows locaux combinant MCP avec des outils comme Cursor ou Claude. Cette effervescence a témoigné d’une adoption croissante du protocole MCP pour des workflows d’IA locaux et open-source, dépassant le périmètre initial des outils propriétaires.
Tutoriels et Ressources Pédagogiques
Entre le 3 et le 9 août 2026, la plateforme Dev.to a connu une vague de publications de tutoriels consacrés au Model Context Protocol, reflétant l’accélération de la documentation communautaire suite à la publication de la spécification 2026-07-28 du 28 juillet.
Parmi les tutoriels notables publiés durant cette période :
- « Building Streamable HTTP MCP Servers from Scratch using FastMCP in 2026 » – Ce guide détaillé a expliqué comment construire des serveurs MCP supportant à la fois les protocoles stdio et HTTP streamable en utilisant la bibliothèque FastMCP. Le tutoriel a abordé les aspects techniques de l’implémentation du streaming en temps réel pour les serveurs MCP.
- « I gave an AI agent the keys to a live production app: here’s the MCP setup » – Ce retour d’expérience pratique a documenté la mise en place d’un serveur MCP distant utilisant Server-Sent Events (SSE) pour permettre à un agent IA d’interagir avec une application en production. L’auteur a partagé les défis rencontrés et les solutions de sécurisation adoptées.
- « Building Your Own MCP Server with TypeScript – A Practical @modelcontextprotocol/sdk Tutorial » – Ce tutoriel pratique a guidé les développeurs dans la création de leur premier serveur MCP en TypeScript en utilisant le SDK officiel @modelcontextprotocol/sdk. Il a ciblé particulièrement les développeurs débutants et intermédiaires souhaitant comprendre les fondamentaux du protocole.
Cette production documentaire intensive a contribué à réduire la barrière d’entrée pour les nouveaux développeurs souhaitant implémenter des serveurs MCP, démocratisant l’accès au protocole au-delà des early adopters.
Développements Techniques
Architecture Sécuritaire
La concentration de vulnérabilités découvertes durant la semaine du 3 au 9 août 2026 a exposé des faiblesses architecturales dans plusieurs implémentations communautaires du protocole MCP. La CVE-2026-59726 affectant Ruflo AI a particulièrement mis en lumière les risques liés à la gestion des bridges MCP en environnement non isolé. L’exploitation possible de commandes arbitraires a suggéré une absence de sandboxing adéquat dans certaines implémentations, tandis que le vol de clés API a révélé des pratiques de stockage de secrets insuffisamment sécurisées.
Les cinq CVE publiées le 9 août 2026 ont touché principalement des serveurs MCP communautaires en version 1.0.0 ou 0.1.0, suggérant que les premières implémentations post-spécification n’avaient pas encore intégré les meilleures pratiques de sécurité. La vulnérabilité SSRF dans nltk/nltk a particulièrement préoccupé les développeurs utilisant cette bibliothèque pour le traitement du langage naturel en contexte MCP.
Gouvernance Enterprise
L’introduction de contrôles MCP allowlists dans GitHub Copilot le 7 août 2026 a représenté une avancée technique significative dans la gouvernance des intégrations MCP en environnement enterprise. Cette fonctionnalité a permis aux administrateurs de définir des listes blanches de serveurs MCP autorisés au niveau organisationnel, empêchant les développeurs de connecter des serveurs non approuvés à leurs instances GitHub Copilot.
Cette implémentation a introduit un nouveau niveau de contrôle dans l’architecture MCP, permettant une adoption progressive et maîtrisée du protocole dans les grandes organisations ayant des exigences strictes en matière de conformité et de sécurité. Les administrateurs ont ainsi pu équilibrer l’innovation permise par MCP avec la nécessité de maintenir un périmètre de confiance défini.
Intégration avec Écosystèmes ML
L’annonce du serveur MCP officiel Hugging Face durant la semaine du 3 au 9 août 2026 a marqué une extension technique importante du protocole vers les workflows de machine learning. L’implémentation a proposé une abstraction permettant aux clients MCP de rechercher et d’accéder aux artefacts Hugging Face (modèles, datasets, Spaces) sans nécessiter l’utilisation directe de l’API REST Hugging Face.
Cette approche a permis aux agents IA utilisant MCP d’intégrer dynamiquement des modèles ou datasets Hugging Face dans leurs workflows, facilitant des scénarios d’usage comme la sélection automatique de modèles en fonction des caractéristiques d’une tâche, ou l’accès à des datasets spécialisés pour enrichir les connaissances contextuelles d’un agent.
Patterns d’Implémentation Émergents
Les tutoriels publiés sur Dev.to entre le 3 et le 9 août 2026 ont documenté plusieurs patterns d’implémentation émergents dans l’écosystème MCP. Le tutoriel sur FastMCP a particulièrement mis en avant l’adoption croissante du streaming HTTP comme alternative au protocole stdio traditionnel, permettant des architectures distribuées où les serveurs MCP étaient hébergés à distance plutôt que lancés localement.
L’utilisation de Server-Sent Events (SSE) pour les communications bidirectionnelles, documentée dans le tutoriel sur les serveurs MCP distants, a illustré l’adaptation du protocole à des contextes où les serveurs et clients MCP opéraient sur des infrastructures séparées, avec les contraintes réseau et de sécurité associées.
La montée en puissance de l’indexation de codebases en graphes de connaissance via MCP, discutée sur r/LocalLLaMA, a révélé un pattern d’usage où MCP servait d’interface uniforme pour que des agents IA naviguent dans des structures de code complexes, suggérant une évolution vers des cas d’usage de développement assisté par IA plus sophistiqués.
Conclusion
La semaine 32 de 2026 (du 3 au 9 août) a constitué un tournant critique pour l’écosystème Model Context Protocol, marqué par une dualité entre accélération de l’adoption institutionnelle et exposition de fragilités sécuritaires systémiques. La publication de six CVE critiques en sept jours, dont la CVE-2026-59726 avec un score de 9/10, a révélé que la maturité sécuritaire des implémentations communautaires n’avait pas suivi le rythme de l’adoption du protocole.
Parallèlement, l’intégration de contrôles MCP allowlists dans GitHub Copilot le 7 août et le déploiement du premier serveur MCP public français par Data.gouv.fr ont témoigné d’une transition vers des cas d’usage institutionnels exigeant gouvernance et conformité. L’annonce du serveur officiel Hugging Face a étendu le périmètre fonctionnel de MCP aux workflows de machine learning local, tandis que la vague de tutoriels sur Dev.to a accéléré la démocratisation du protocole auprès de développeurs de niveaux variés.
L’activité soutenue sur r/LocalLLaMA a confirmé une tendance de fond : l’adoption de MCP dépassait désormais le périmètre des outils propriétaires pour s’étendre aux écosystèmes open-source et aux workflows d’IA locaux. Cette expansion a nécessité une attention renforcée aux pratiques de sécurité, particulièrement pour les serveurs communautaires en phase initiale de développement.
Les développements de la semaine 32 ont souligné trois axes prioritaires pour la maturation de l’écosystème MCP : le renforcement des standards de sécurité dans les implémentations communautaires, l’établissement de mécanismes de gouvernance adaptés aux contextes enterprise, et la poursuite de l’effort de documentation pour accompagner l’élargissement de la base d’utilisateurs. La période a marqué la fin d’une phase d’expansion technique rapide et l’entrée dans une phase de consolidation où la robustesse et la fiabilité devaient devenir prioritaires face à l’innovation fonctionnelle.
Glossaire – Pour Mieux Comprendre
API (Application Programming Interface) : Interface permettant à différents logiciels de communiquer entre eux. C’est comme un contrat qui définit comment un programme peut demander des services à un autre programme, similaire à un menu de restaurant qui indique ce que vous pouvez commander.
Bridge : Composant logiciel qui fait le lien entre deux systèmes différents, permettant leur communication. Dans le contexte MCP, un bridge permet à une application d’interagir avec le protocole MCP même si elle n’a pas été conçue initialement pour cela.
Client MCP : Application ou programme qui utilise le protocole MCP pour communiquer avec des serveurs. C’est l’équivalent d’un navigateur web, mais pour le protocole MCP plutôt que pour les sites internet.
CVE (Common Vulnerabilities and Exposures) : Système d’identification standardisé pour les failles de sécurité informatique. Chaque vulnérabilité reçoit un numéro unique permettant de la suivre et de la documenter, comme un numéro de série pour les problèmes de sécurité.
Dataset : Ensemble organisé de données utilisées pour entraîner ou tester des modèles d’intelligence artificielle. C’est comme une bibliothèque d’exemples que l’IA utilise pour apprendre.
Endpoint : Point d’accès spécifique d’une API, comme une adresse précise où envoyer une demande. C’est similaire à une porte spécifique dans un bâtiment qui vous mène à un service particulier.
Enterprise : Environnement professionnel d’une grande organisation, généralement avec des exigences strictes en matière de sécurité, de gouvernance et de conformité.
Graphe de connaissance : Structure de données qui organise l’information sous forme de réseau de concepts interconnectés, permettant de représenter des relations complexes entre différentes informations, comme une carte mentale géante et structurée.
HTTP (HyperText Transfer Protocol) : Protocole de communication utilisé sur internet pour échanger des données entre un client et un serveur. C’est le langage de base du web.
Hugging Face : Plateforme collaborative hébergeant des modèles d’intelligence artificielle, des datasets et des outils pour le machine learning, devenue une référence dans la communauté IA.
LLM (Large Language Model) : Modèle d’intelligence artificielle entraîné sur d’énormes quantités de texte pour comprendre et générer du langage naturel. ChatGPT et Claude sont des exemples de LLM.
Machine Learning (ML) : Branche de l’intelligence artificielle où les ordinateurs apprennent à partir de données plutôt que d’être programmés explicitement pour chaque tâche, comme un enfant qui apprend par l’expérience.
MCP (Model Context Protocol) : Protocole standardisé permettant aux applications d’interagir de manière cohérente avec des modèles d’intelligence artificielle et de partager du contexte entre différents outils.
Open-source : Logiciel dont le code source est accessible publiquement, permettant à quiconque de le consulter, le modifier et le distribuer librement.
Protocole : Ensemble de règles standardisées définissant comment des systèmes informatiques doivent communiquer entre eux, comme un ensemble de conventions diplomatiques pour les ordinateurs.
Release Candidate : Version quasi-finale d’un logiciel, testée avant la publication officielle. C’est comme une répétition générale avant la première d’un spectacle.
Sandboxing : Technique de sécurité qui isole l’exécution d’un programme dans un environnement contrôlé, l’empêchant d’affecter le reste du système. C’est comme mettre un programme dans une boîte sécurisée.
SDK (Software Development Kit) : Ensemble d’outils, de bibliothèques et de documentation facilitant le développement d’applications pour une plateforme ou un protocole spécifique. C’est une boîte à outils pour développeurs.
Serveur MCP : Programme qui implémente le protocole MCP côté serveur, fournissant des fonctionnalités accessibles aux clients MCP. C’est l’équivalent d’un serveur web, mais pour le protocole MCP.
Server-Sent Events (SSE) : Technologie permettant à un serveur d’envoyer automatiquement des mises à jour à un client via une connexion HTTP maintenue ouverte, comme un flux d’actualités en continu.
Spécification : Document technique détaillant précisément comment un protocole ou un système doit fonctionner, servant de référence pour toutes les implémentations.
SSRF (Server-Side Request Forgery) : Vulnérabilité permettant à un attaquant de faire effectuer des requêtes non autorisées par un serveur, potentiellement pour accéder à des ressources internes protégées.
Stateless : Architecture où chaque requête est traitée indépendamment sans mémoriser les interactions précédentes. Chaque demande contient toutes les informations nécessaires, comme commander dans un restaurant sans que le serveur se souvienne de vos visites précédentes.
stdio (Standard Input/Output) : Mécanisme de communication basique entre programmes utilisant les flux d’entrée et de sortie standard, comme avoir une conversation par écrit.
Streaming : Transmission de données en continu plutôt qu’en un seul bloc, permettant de commencer à traiter l’information avant d’avoir tout reçu, comme regarder une vidéo en ligne sans attendre le téléchargement complet.
TypeScript : Langage de programmation basé sur JavaScript avec un système de types permettant de détecter les erreurs plus tôt dans le développement.
Vulnérabilité : Faiblesse dans un système informatique qui pourrait être exploitée pour compromettre sa sécurité. C’est comme une porte mal fermée dans une maison.
Workflow : Enchaînement organisé d’étapes ou de processus pour accomplir une tâche, comme une recette de cuisine pour les opérations informatiques.
Sources Principales
- Checkpoint Research Threat Intelligence Report – CVE-2026-59726 (3 août 2026)
- GitHub Copilot Weekly Releases – August 3 (7 août 2026)
- Data.gouv.fr – Serveur MCP expérimental
- Reddit r/LocalLLaMA – Discussions communautaires (3-9 août 2026)
- Dev.to – Tutoriels MCP (3-9 août 2026)
- CVE Database – CVE-2026-19374, CVE-2026-19373, CVE-2026-19372, CVE-2026-19371, CVE-2026-12372 (9 août 2026)